Hermosa puesta de sol en un jardín de cactus

Cómo la auditoría de IA genera confianza a través de SOC, la verificación y la certificación

A medida que se acelera la adopción de la IA, la auditoría de IA ayuda a las organizaciones a establecer gobernanza, confianza y rendición de cuentas mediante la verificación y la certificación.


En resumen

  • La auditoría de IA se está volviendo esencial, ya que las organizaciones buscan tener la certeza de que los sistemas de IA se gestionan, supervisan y controlan de manera responsable.
  • La Conferencia Anual de EY sobre SOC, Verificación y Certificación de 2026 analizó cómo las organizaciones pueden gestionar, evaluar y auditar IA de manera significativa.
  • La gestión continua de riesgos es esencial para generar confianza y poner en práctica una estrategia de IA, no solo para cumplir con las normas.

La auditoría basada en inteligencia artificial (IA) se está volviendo esencial a medida que la IA y la IA generativa (GenAI) transforman la forma en que las organizaciones toman decisiones y prestan servicios; sin embargo, sigue existiendo un escepticismo significativo.

Los clientes desean contar con distintos tipos de garantías sobre cómo funcionan los sistemas de IA, qué datos utilizan y cómo se gestionan los riesgos. Las organizaciones que utilizan IA también deben poder demostrar a los stakeholders que sus sistemas de IA son confiables y que cuentan con controles que garantizan que funcionen según lo previsto. La 14.ª Conferencia Anual de EY sobre SOC, Verificación y Certificación abordó la creciente necesidad de contar con auditoría de IA y cómo las organizaciones pueden afrontar este importante cambio.

«La confianza se está convirtiendo en un nuevo requisito en todas las conversaciones», afirma Yvonne Zhu, Partner, Responsible AI Risks and Controls, AI Assurance Leader, EY Canadá. «¿Cómo podemos definir adecuadamente el alcance de la auditoría de IA para que usted genere una confianza que sea significativa tanto para sus clientes como para usted mismo?»

Si bien las expectativas de los clientes, los organismos reguladores y los consejos de administración son elevadas, en muchos casos los stakeholders no buscan la perfección, afirman los líderes de EY. Quieren tener la seguridad de que se están tomando en cuenta los aspectos pertinentes. Quieren saber cómo se definen y se prueban los sistemas de inteligencia artificial (vía ey.com EE. UU.) y que se les supervise periódicamente, ya que estos sistemas y los riesgos que conllevan están en constante evolución.

Como señaló Natalie Deak Jaros, EY Americas Assurance Financial Services Leader, durante la conferencia, «la tecnología avanza y la confianza debe seguirle el paso. La conversación ha pasado de centrarse en lo que la IA puede hacer a cómo las organizaciones pueden demostrar confianza en los sistemas de IA a través de la transparencia, la gobernanza y la evidencia». Este cambio está aumentando la demanda de enfoques de auditoría de IA que brinden a los stakeholders evidencia independiente de que los sistemas de IA se gestionan de manera responsable, se supervisan de manera eficaz y cuentan con controles adecuados, lo que crea una base más sólida para la confianza.

Cómo la acreditación y la certificación refuerzan la auditoría de IA

Con el avance de la IA, la demanda de transparencia, gobernanza y confiabilidad sigue aumentando. Hoy en día, los clientes quieren pruebas contrastadas, no suposiciones. El estándar para la auditoría de IA ha pasado de preguntarse «¿Funciona?» a evaluar «¿Podemos explicarlo y defenderlo?».


Los informes de Controles de Sistemas y Organización (SOC, por sus siglas en inglés) y las certificaciones de la Organización Internacional de Normalización (ISO, por sus siglas en inglés) han contribuido tradicionalmente a cerrar la brecha entre los proveedores de servicios y los clientes, al ofrecer métodos estandarizados para demostrar que los sistemas de información son confiables y están bien controlados. A medida que la IA plantea nuevas cuestiones sobre gobernanza, supervisión y gestión de riesgos, estos informes y certificaciones pueden seguir ayudando a las organizaciones a transmitir confianza en sus prácticas responsables en materia de IA (vía ey.com EE. UU.) en un formato que los clientes, los organismos reguladores y los consejos de administración ya reconocen.


A diferencia de los sistemas tradicionales, la IA no consiste en una serie de puntos de control ni en una lista de verificación de elementos independientes. Puede incluir datos, modelos, plataformas, aplicaciones y operaciones, lo que complica aún más la certificación. Es posible que los proveedores deban demostrar que cuentan con controles, monitoreo y supervisión a lo largo del ciclo de vida, mientras que los clientes tal vez necesiten controles sobre el desempeño del sistema en su propio entorno.


«Desde el punto de vista del cliente, decir "confía en mí" no es suficiente. Necesito pruebas contundentes, y cualquier tipo de confianza sin pruebas no es más que esperanza. Lamentablemente, la esperanza no es un factor de control». afirma Jatin Sehgal, EY Global ISO Leader; EY CertifyPoint Managing Partner.

La tecnología avanza, y la confianza debe seguirle el paso. El debate ha pasado de centrarse en lo que la IA puede hacer a cómo las organizaciones pueden demostrar su confianza en los sistemas de IA a través de la transparencia, la gobernanza y la evidencia.

Cómo la IA mejora los informes y las certificaciones del SOC

A medida que las organizaciones se esfuerzan por aportar pruebas más sólidas en torno a la IA, también están explorando cómo esta puede ayudar a mejorar el proceso de certificación en sí mismo. La IA ya puede aportar valor a lo largo de todo el ciclo de vida del SOC y en las tareas relacionadas con la auditoría, al mejorar la coherencia, la visibilidad y la rapidez en los procesos de documentación, recopilación de evidencia, mapeo y respuesta.

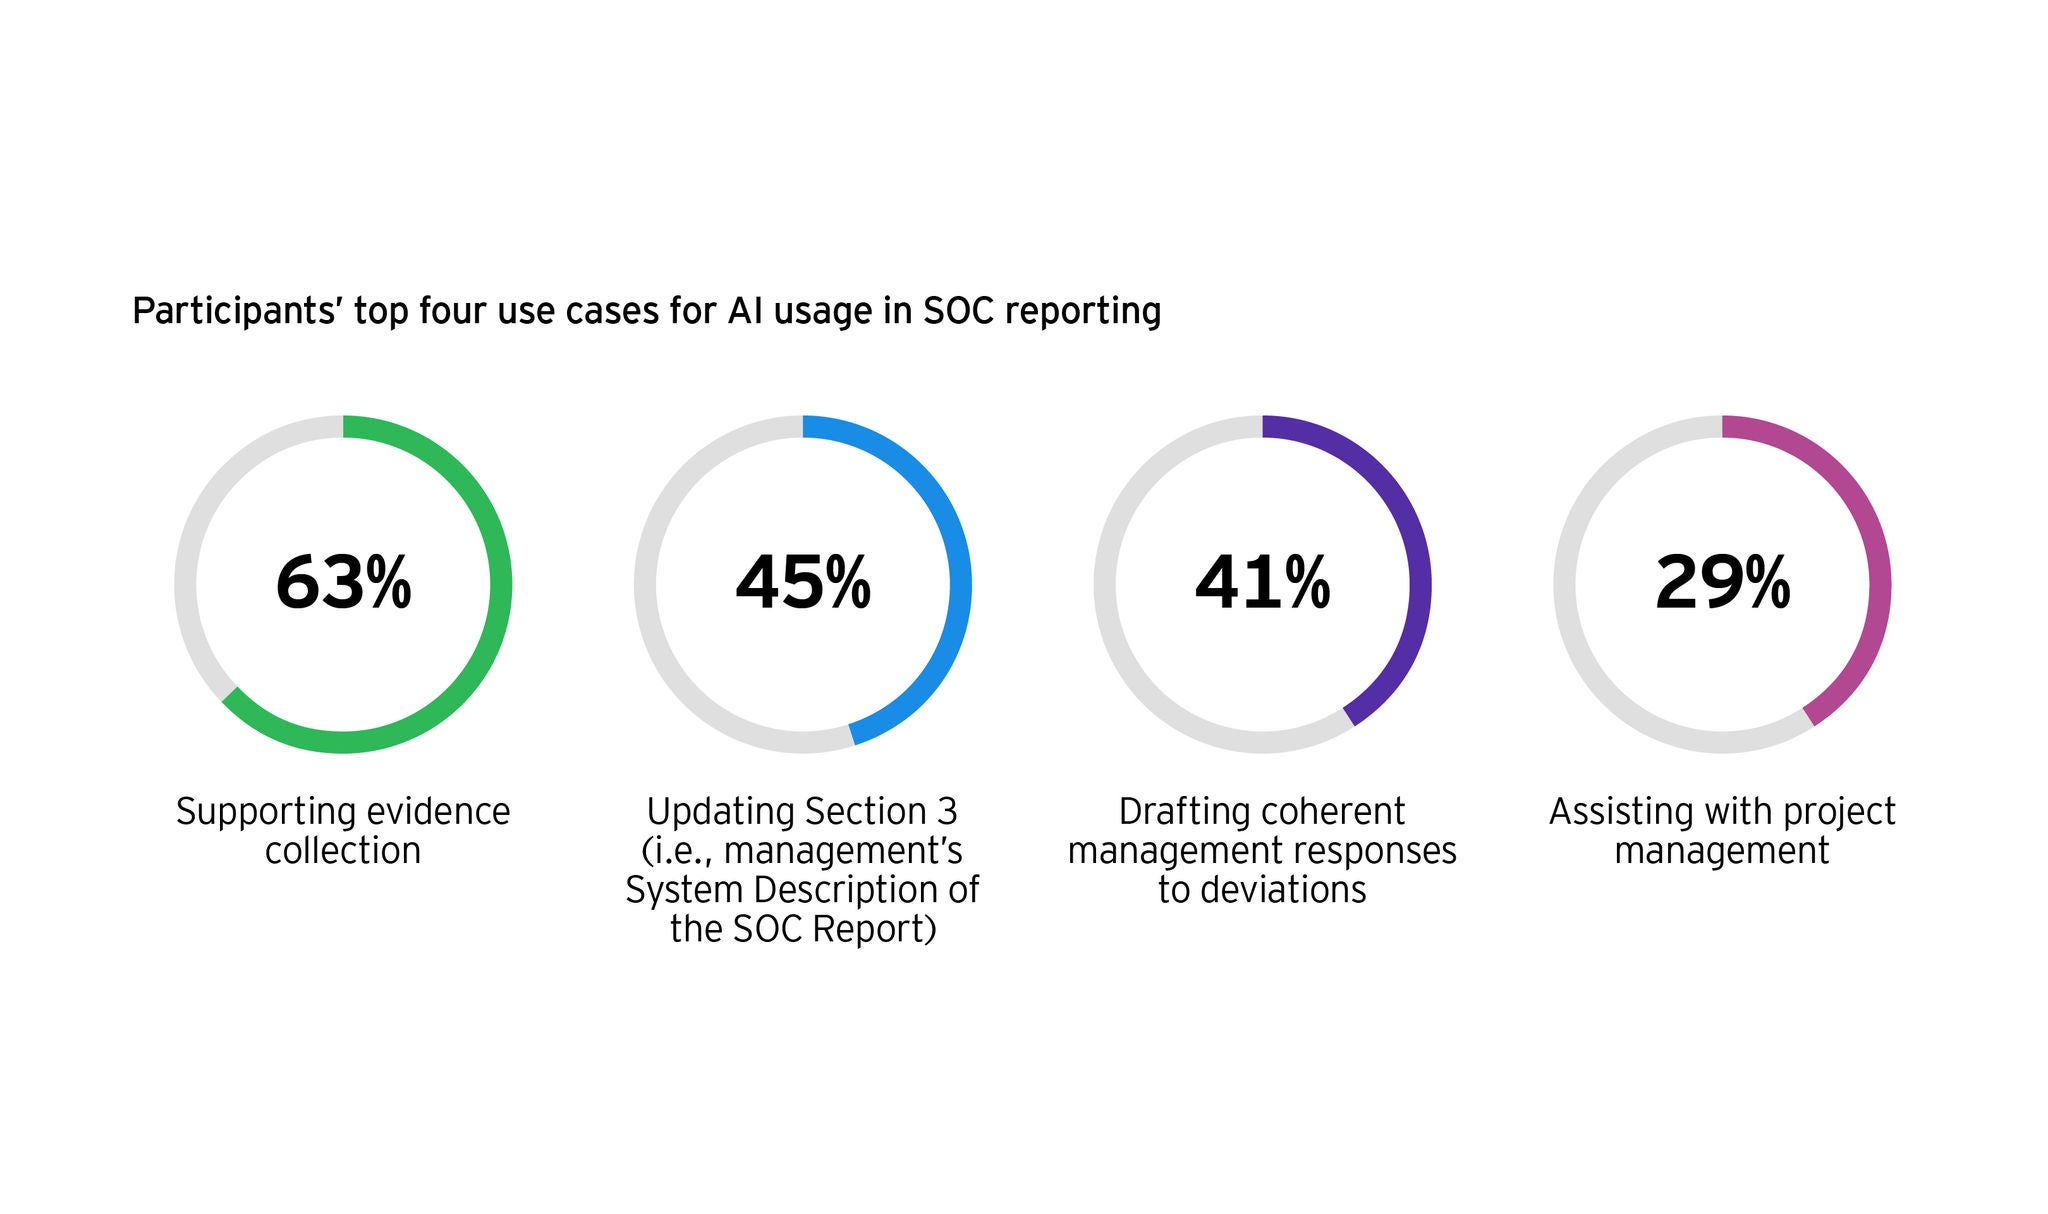
Los ponentes de la conferencia señalaron seis áreas prácticas en las que la inteligencia artificial puede apoyar actualmente el trabajo de los centros de operaciones de seguridad (SOC) y de certificación:

  1. Consolidar la documentación de procesos y procedimientos para redactar descripciones de controles, establecer una terminología coherente y evaluar la integridad de la misma en relación con los Criterios de Servicios de Confianza del Instituto Estadounidense de Contadores Públicos Certificados (AICPA, por sus siglas en inglés).
  2. Redactar respuestas de gestión estructuradas que contribuyen al análisis de las causas fundamentales, las medidas correctivas, los plazos y los compromisos de seguimiento continuo.
  3. Convertir las notas de las reuniones en medidas de acción estructuradas, en documentación de auditoría y para aclarar las áreas de control.
  4. Recopilar evidencia de manera continua para generar instantáneas de cumplimiento en tiempo real e identificar brechas.
  5. Redactar respuestas personalizadas a los cuestionarios de seguridad de los clientes, basándose en los informes SOC emitidos y en las respuestas aprobadas a lo largo del tiempo.
  6. Realizar un seguimiento de la recopilación de evidencia, las escalaciones y la finalización de proyectos en paneles de control impulsados por IA.

En el mapeo de marcos y controles, la IA puede comparar conjuntos de datos de control interno con marcos de procesos y controles, así como con leyes y regulaciones. La IA también puede utilizarse para supervisar el desempeño de los sistemas de IA, identificando problemas como la desviación de los modelos en una etapa temprana. Para los destinatarios de los informes SOC, la IA puede utilizarse para revisar dichos informes, compararlos con sus evaluaciones de riesgo, identificar cambios respecto a períodos anteriores y señalar desviaciones en los controles. Sin embargo, los líderes de EY hacen hincapié en que, aunque la precisión mejore, los resultados y los procesos generados por la IA siguen requiriendo supervisión humana. Es posible que la IA invente detalles y complete los espacios en blanco, incluso cuando se le indique que los ignore. Los agentes de IA pueden reescribirse a sí mismos y modificar su comportamiento para sortear las anomalías.

Desde el punto de vista del cliente, decir 'confía en mí' no es suficiente. Necesito pruebas contundentes, y cualquier tipo de confianza sin pruebas no es más que esperanza. Lamentablemente, la esperanza no es un factor de control.

A medida que los agentes de IA se van incorporando al panorama, se recomienda a las organizaciones que comiencen por desarrollar y probar automatizaciones sencillas basadas en IA en entornos controlados y que, posteriormente, amplíen sus capacidades hacia sistemas con múltiples agentes bajo una supervisión estrecha, a medida que los programas maduren y se haya implementado el marco de gobernanza.

Si una tarea implica generar conocimientos, recabar información especializada de diversas fuentes, identificar patrones complejos y analizar datos fácilmente disponibles, podría ser un buen caso de aplicación de la IA. Por otro lado, si se requiere criterio o hay matices de por medio, si es necesario explicar cómo el modelo de IA genera resultados con detalles específicos paso a paso, o si no se puede presentar un caso de negocio que justifique la implementación del sistema de IA para abordar el problema de manera defendible y ética, es posible que el problema no sea adecuado para la IA.

«Se recomienda a las organizaciones que recién se inician en el campo de la IA que comiencen ya mismo por establecer un marco de gobernanza y realizar un inventario de sus sistemas de IA», afirma John McLain, EY Americas Technology Risk AI Leader and EY Americas Assurance AI Deputy Leader. 

How AI assurance builds trust with SOC attestation and certification

Fuente: Encuesta en vivo realizada a los asistentes a la Conferencia Anual de EY sobre SOC, Certificación y Verificación de 2026; se podían seleccionar varias opciones.

Cuando se piensa en IA, las posibilidades son infinitas. Sea lo que sea que estés haciendo, pensando o analizando, puede ser de gran ayuda. Existen importantes oportunidades de crecimiento, pero también hay riesgos.

Por qué la preparación de los datos es fundamental para garantizar la auditoría de IA

El desempeño de la IA depende en gran medida de que se cuente con datos accesibles, centralizados y de alta calidad, lo que significa que el retorno de la inversión en IA está directamente vinculado a la inversión en datos e infraestructura. Las organizaciones están contratando directores de estrategia de datos para gestionar la estrategia, la gobernanza y los controles.

«Si cuentas con una buena gobernanza de datos, podrás aprovechar el valor de todos esos datos muy rápidamente mediante el uso de la IA», afirma Ryan Ward, Managing Director, US East Technology Risk AI Leader, Ernst & Young LLP. Corregir los datos en este momento es la inversión más importante que se puede realizar, ya que la IA aprende de los datos, y los datos erróneos se replicarán. Cuando surgen problemas, es posible que las organizaciones tengan que responder no solo sobre el desempeño de un modelo, sino también sobre qué datos utilizó, cómo se procesaron esos datos a través del sistema y quién fue responsable de su gestión.

Gestionar los riesgos de la IA mediante un proceso de aseguramiento continuo

Los procesos de gestión y control de riesgos ayudan a las organizaciones a cumplir con sus compromisos contractuales y a mantener la confianza de las partes interesadas. La mayoría de las organizaciones no enfrentan dificultades porque ignoran la normativa. Les resulta difícil porque se aplican diferentes reglas al mismo tiempo —y, a menudo, al mismo sistema de IA—. Si bien muchos de estos controles suelen centrarse en las tecnologías de la información, existen otras dimensiones del riesgo, como los riesgos operativos, corporativos, financieros y relacionados con el personal.

La evaluación de riesgos puede parecer sencilla: definir la tolerancia al riesgo de la organización, identificar los riesgos inherentes, aplicar controles y reducir el perfil de riesgo. Sin embargo, el panorama de riesgos cambia constantemente debido a las actualizaciones tecnológicas, los cambios normativos, la evolución de las expectativas de los clientes, las adquisiciones, las disrupciones y los cambios en el desempeño de los datos o los modelos. Esto significa que la evaluación de riesgos no puede considerarse un ejercicio estático ni anual. Las organizaciones deben determinar con qué frecuencia deben actualizar su ciclo de evaluación de riesgos en función de sus casos de uso de IA, su exposición regulatoria, su entorno empresarial y su tolerancia al riesgo.

«Los controles que resultaban suficientes el año pasado tal vez ya no sean suficientes hoy en día», afirma Daryl Box, EY Americas Technology Risk Leader. «Las organizaciones que lo hagan correctamente considerarán la evaluación de riesgos como un proceso dinámico, no como un simple trámite que hay que marcar en una lista, y la revisarán periódicamente a medida que cambien los modelos, los datos y las regulaciones».

«La confianza en la IA se gana mediante pruebas de control: una gobernanza clara, prácticas sólidas en materia de datos y un monitoreo continuo de los riesgos», afirma Brandon Miller, EY Global and Americas Technology Risk System and Organization Controls, Attestation and Certification Leader.

Gestión de riesgos relacionados con la IA
71 %
71 %
de los participantes en la conferencia califican el nivel de madurez de sus prácticas de gestión de riesgos con un 7 o menos sobre 10.

Tres formas de fortalecer la auditoría de IA y generar confianza

  1. Identificar el uso actual de la IA: elabora un inventario que abarque todas las herramientas, proyectos piloto y soluciones de proveedores para sentar las bases de la gobernanza y el control de calidad.
  2. Corregir los datos en primer lugar: fortalece la propiedad, la calidad y la gobernanza de los datos antes de ampliar la madurez de la IA.
  3. Reevaluar los riesgos con frecuencia: revisa los riesgos relacionados con la IA a medida que evolucionan los modelos, los datos, las regulaciones y las prioridades empresariales.

Preguntas frecuentes

Resumen

La auditoría de IA ayuda a las organizaciones a generar confianza al demostrar que los sistemas de IA están regulados, supervisados y respaldados por controles eficaces. Mediante los informes SOC, las certificaciones y las certificaciones ISO, las organizaciones pueden presentar evidencia independiente de la gobernanza de la IA, al tiempo que gestionan los riesgos en constante evolución y fortalecen la confianza de los stakeholders.

La adopción exitosa de la IA depende de una gobernanza sólida, datos de alta calidad y una evaluación continua de riesgos. Las organizaciones que puedan explicar, supervisar y validar el funcionamiento de los sistemas de IA estarán en mejores condiciones de generar confianza, al tiempo que se adaptan a las tecnologías en constante evolución y a las expectativas normativas.

Acerca de este artículo

Autores

Colaboradores