
Ο όρος EY αναφέρεται στον παγκόσμιο οργανισμό, και μπορεί να αναφέρεται σε μία ή περισσότερες, από τις εταιρείες μέλη της Ernst & Young Global Limited, καθεμία από τις οποίες αποτελεί ξεχωριστή νομική οντότητα. Η Ernst & Young Global Limited, μια βρετανική εταιρεία περιορισμένης ευθύνης δια εγγυήσεως, δεν παρέχει υπηρεσίες σε πελάτες.
Πρόσφατες αναζητήσεις
Δελτίο Τύπου
16 Σεπ 2026
Έρευνα EY: To frontier ΑΙ αλλάζει τα δεδομένα κυβερνοασφάλειας
- Πάνω από ένα τρίτο των assets ενός οργανισμού βρίσκονται στη «ζώνη ευπάθειας»
- Λιγότεροι από έναν στους δύο ερωτηθέντες CISOs αισθάνονται έτοιμοι για τις κυβερνοεπιθέσεις AI και μόλις το 21% νιώθουν έτοιμοι για τις κβαντικές επιθέσεις
- Πλέον, η στρατηγική προστασίας μόνο των «πολυτιμότερων περιουσιακών στοιχείων», δεν αρκεί
Η νέα έρευνα της ΕΥ, 2026 Global Cybersecurity Leadership Insights Study, αναλύει τις σύγχρονες προκλήσεις στην κυβερνοασφάλεια και την κυβερνοανθεκτικότητα, σε ένα μη γραμμικό, επιταχυνόμενο, ευμετάβλητο και διασυνδεδεμένο περιβάλλον, το οποίο αποδίδεται ως “NAVI” (Non-linear, Accelerating, Volatile, and Interconnected). Η έρευνα κατέγραψε τις απόψεις περισσότερων από 800 CISOs και στελεχών κυβερνοασφάλειας από ολόκληρο τον κόσμο και ανέλυσε 475 διαφορετικές κατηγορίες ψηφιακών περιουσιακών στοιχείων (assets). Ορόσημό της αποτελεί η εισαγωγή του όρου «ζώνη ευπάθειας» (vulnerability zone) στην οποία, σύμφωνα με την έρευνα, κατά μέσο όρο ανήκουν πάνω από το ένα τρίτο των assets μιας επιχείρησης (36%).
Καταλυτικό ρόλο σε αυτή τη νέα πραγματικότητα διαδραματίζει η «τεχνητή νοημοσύνη αιχμής» (frontier AI). Πρόσφατες αποκαλύψεις σχετικά με την ικανότητα των πιο εξελιγμένων μοντέλων AI να εντοπίζουν και να εκμεταλλεύονται μόνα τους ευπάθειες, βρήκαν πολλούς οργανισμούς απροετοίμαστους, καθιστώντας επιτακτική την ανάγκη επαναπροσδιορισμού της έννοιας της ανθεκτικότητας.
Τι είναι η ζώνη ευπάθειας
Η ζώνη ευπάθειας προκύπτει από τον συνδυασμό δύο βασικών παραγόντων: της χαμηλής ορατότητας και της ανεπαρκούς επιτήρησης ενός asset. Όταν ένα asset παρουσιάζει χαμηλό επίπεδο ορατότητας και επιτήρησης, κατατάσσεται στη ζώνη ευπάθειας, καθώς είναι πιθανότερο να αποτελέσει στόχο ή σημείο επίθεσης.
Σύμφωνα με την έρευνα, οι κατηγορίες assets που εμφανίζουν τη μεγαλύτερη έκθεση είναι τα φυσικά και λειτουργικά τεχνολογικά στοιχεία (OT and physical assets) με 57%, τα οικοσυστήματα και οι τρίτοι συνεργάτες με 49%, τα συστήματα και εργαλεία τεχνητής νοημοσύνης με 47%, και η δικτυακή υποδομή με 38%. Η έρευνα διαπιστώνει ότι οι κλάδοι που εξαρτώνται περισσότερο από λειτουργικά τεχνολογικά στοιχεία, εμφανίζουν τη μεγαλύτερη έκθεση σε τέτοιου είδους απειλές — με τον κλάδο υποδομών να βρίσκεται στην πρώτη θέση (71%) και να ακολουθούν ο κλάδος μετάλλων (67%) και οι επιστήμες υγείας (64%) — ενώ αυστηρά ρυθμιζόμενοι κλάδοι, όπως ο τραπεζικός, είναι λιγότερο εκτεθειμένοι. Χρησιμοποιώντας τα OT assets ως σημεία εισόδου, οι επιτιθέμενοι μπορούν να μετακινηθούν από σύστημα σε σύστημα (lateral movement) και να αποκτήσουν πρόσβαση στους τελικούς στόχους.
Παράλληλα, υπάρχουν σημαντικές διαφοροποιήσεις στην ετοιμότητα μεταξύ των οργανισμών. Η έρευνα ανέδειξε και φέτος μια διακριτή κατηγορία ερωτηθέντων, τους «ασφαλείς δημιουργούς» (Secure Creators), δηλαδή οργανισμούς που εφαρμόζουν πιο προηγμένες πρακτικές και τεχνολογίες κυβερνοασφάλειας σε σύγκριση με τους υπόλοιπους. Στους οργανισμούς αυτούς, μόλις το 30% των assets κατατάσσονται στη ζώνη ευπάθειας, έναντι 42% στους υπόλοιπους συμμετέχοντες στην έρευνα (Prone Enterprises).
Ο κρίσιμος ρόλος της τεχνητής νοημοσύνης
Το στοιχείο που έχει ριζικά μεταβάλει το τοπίο της κυβερνοασφάλειας είναι η τεχνητή νοημοσύνη. To ΑΙ επιτρέπει στους επιτιθέμενους να εντοπίζουν ευάλωτα assets και να επιτίθενται στοχευμένα. Συγχρόνως, πολλά συστήματα και εργαλεία AI κατατάσσονται στη ζώνη ευπάθειας, αποτελώντας τρωτά σημεία των συστημάτων, τόσο λόγω της ταχύτητας εξέλιξής τους, όσο και λόγω της ανεξέλεγκτης χρήσης εργαλείων GenAI εκτός εγκεκριμένων καναλιών και της εξάπλωσης του agentic AI, που δημιουργεί πολλαπλάσιες ταυτότητες και δύσκολα ελεγχόμενες συνδέσεις.
Σύμφωνα με την έρευνα, το 70% των ειδικών πιστεύουν ότι οι σημαντικότεροι κίνδυνοι κυβερνοασφάλειας βρίσκονται σε «τυφλά σημεία» (blindspots), δηλαδή assets τα οποία δεν επιτηρούνται επαρκώς. Επιπλέον, μόνο το 43% των ερωτηθέντων χρησιμοποιούν αυτόματες διαδικασίες για τον εντοπισμό και την απογραφή assets ενώ λιγότεροι από ένας στους δύο είναι σίγουροι ότι η απογραφή τους είναι πλήρης και ενημερωμένη.
Ανάγκη για άμεση αλλαγή στρατηγικής
Με τις συνθήκες να αλλάζουν, οι ειδικοί κυβερνοασφάλειας νιώθουν απροετοίμαστοι για τις νέες απειλές. Συγκεκριμένα, λιγότεροι από τους μισούς CISOs αισθάνονται έτοιμοι για τις κυβερνοεπιθέσεις τεχνητής νοημοσύνης (45%) και μόνο ένας στους πέντε δηλώνει έτοιμος για τις κβαντικές επιθέσεις (21%).
Με βάση τα ευρήματα της έρευνας και το γενικότερο πλαίσιο της σύγχρονης κυβερνοασφάλειας, προτείνονται συγκεκριμένες δράσεις. Συγκεκριμένα:
1. Συνεχής, αυτοματοποιημένη καταγραφή των assets
2. Κάλυψη των κενών ασφαλείας σε όλη την επιφάνεια επίθεσης
3. Ορισμός και προστασία της «ελάχιστης βιώσιμης επιχείρησης» (minimum viable enterprise)
4. Επιτάχυνση επενδύσεων σε σύγχρονα μέτρα κυβερνοασφάλειας
5. Στροφή προς τη διαρκή διαχείριση κινδύνου των προμηθευτών (τρίτων μερών), με επίκεντρο την ταυτότητα
6. Προτεραιοποίηση της ασφάλειας των περιμετρικών συσκευών και της υποδομής δικτύων στο μοντέλο ανθεκτικότητας
Ο Παναγιώτης Παπαγιαννακόπουλος, Εταίρος της EY Ελλάδος και Επικεφαλής Υπηρεσιών Κυβερνοασφάλειας, σχολίασε: «Η τεχνητή νοημοσύνη αιχμής μεταβάλλει πλήρως τις προτεραιότητες των οργανισμών όσον αφορά στην κυβερνοασφάλεια, τοποθετώντας στο επίκεντρο την ανάγκη για συνολική αλλαγή στρατηγικής. Για να αντιμετωπίσουν επαρκώς τους σύγχρονους ψηφιακούς κινδύνους, τα ανώτατα στελέχη των επιχειρήσεων (C-suite), καλούνται να επιταχύνουν την υιοθέτηση και αξιοποίηση του AI στις αμυντικές λειτουργίες κυβερνοασφάλειας, ενισχύοντας την ορατότητα, την αυτοματοποίηση και τη δυνατότητα έγκαιρου εντοπισμού και αντιμετώπισης των κυβερνοαπειλών, ώστε να εξασφαλίσουν την ανθεκτικότητα και επιχειρησιακή συνέχεια του οργανισμού τους».
Διαβάστε περισσότερα
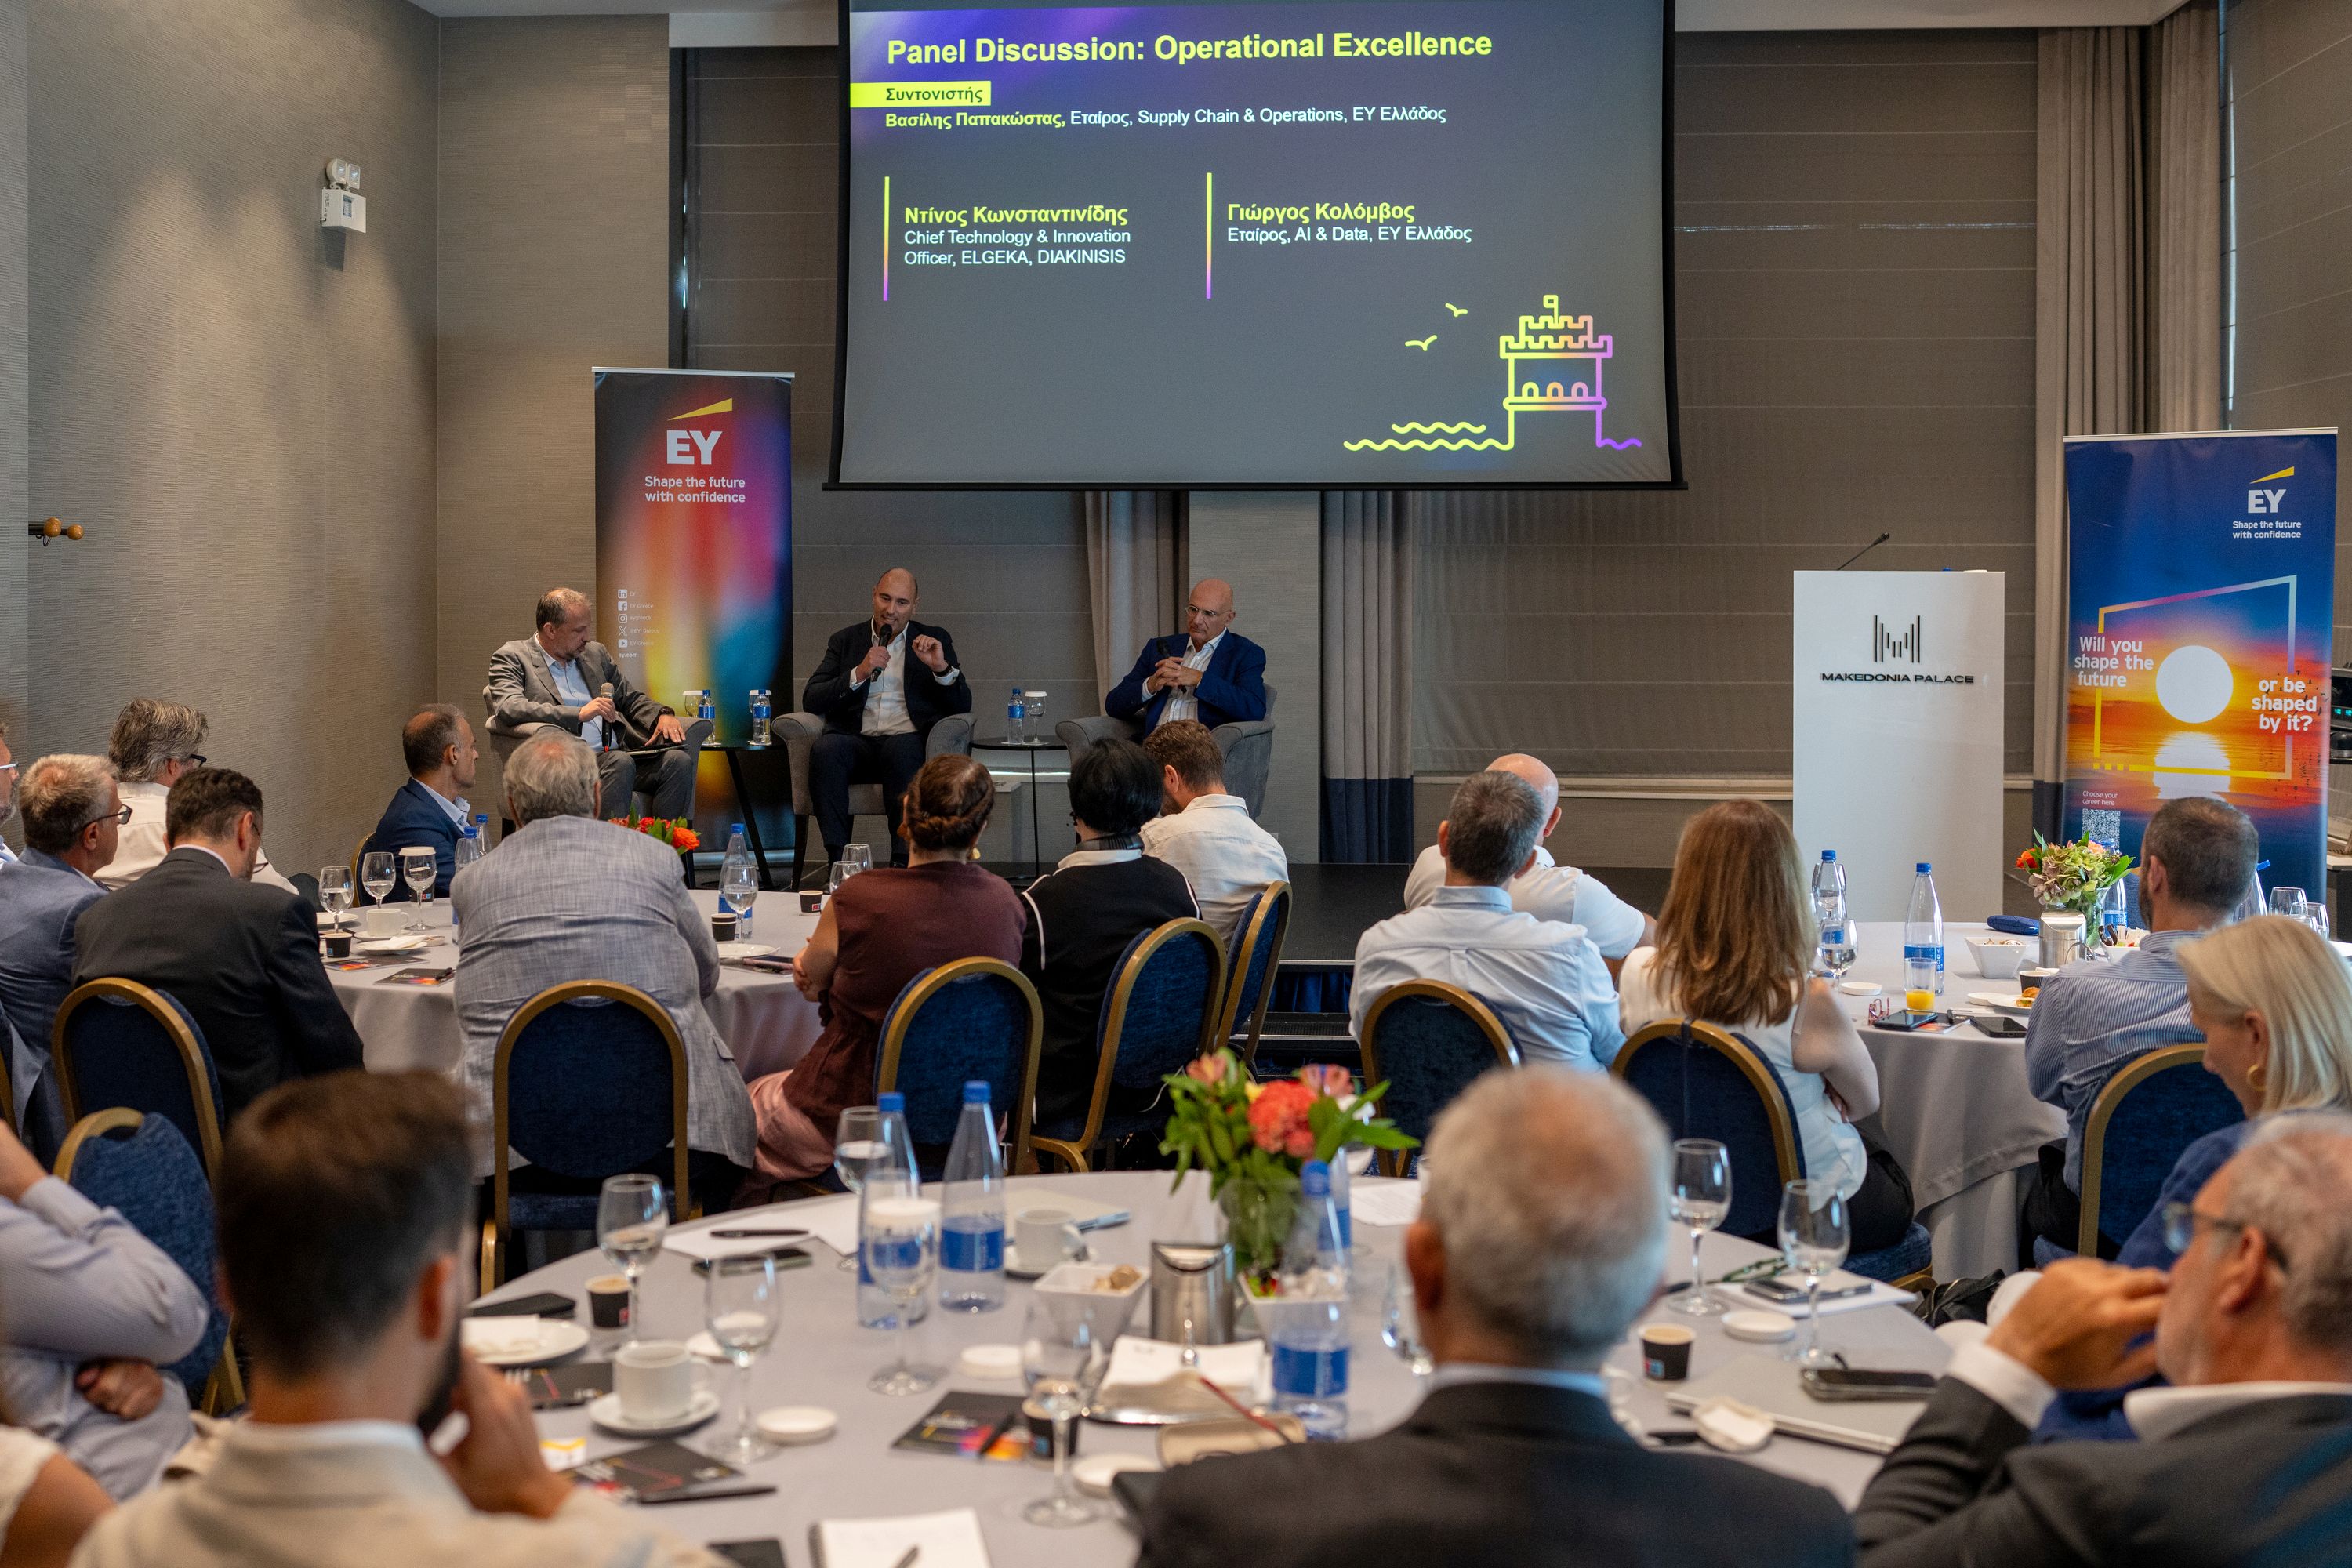
Τον κρίσιμο ρόλο της τεχνητής νοημοσύνης (AI), της τεχνολογίας και της καινοτομίας στην επιτάχυνση του επιχειρηματικού μετασχηματισμού και στην επίτευξη λειτουργικής αριστείας στη βιομηχανία, ανέδειξε Business Breakfast που διοργάνωσε η EY Ελλάδος, τη Δευτέρα 7 Σεπτεμβρίου, στο Makedonia Palace, στο περιθώριο της 90ής ΔΕΘ.
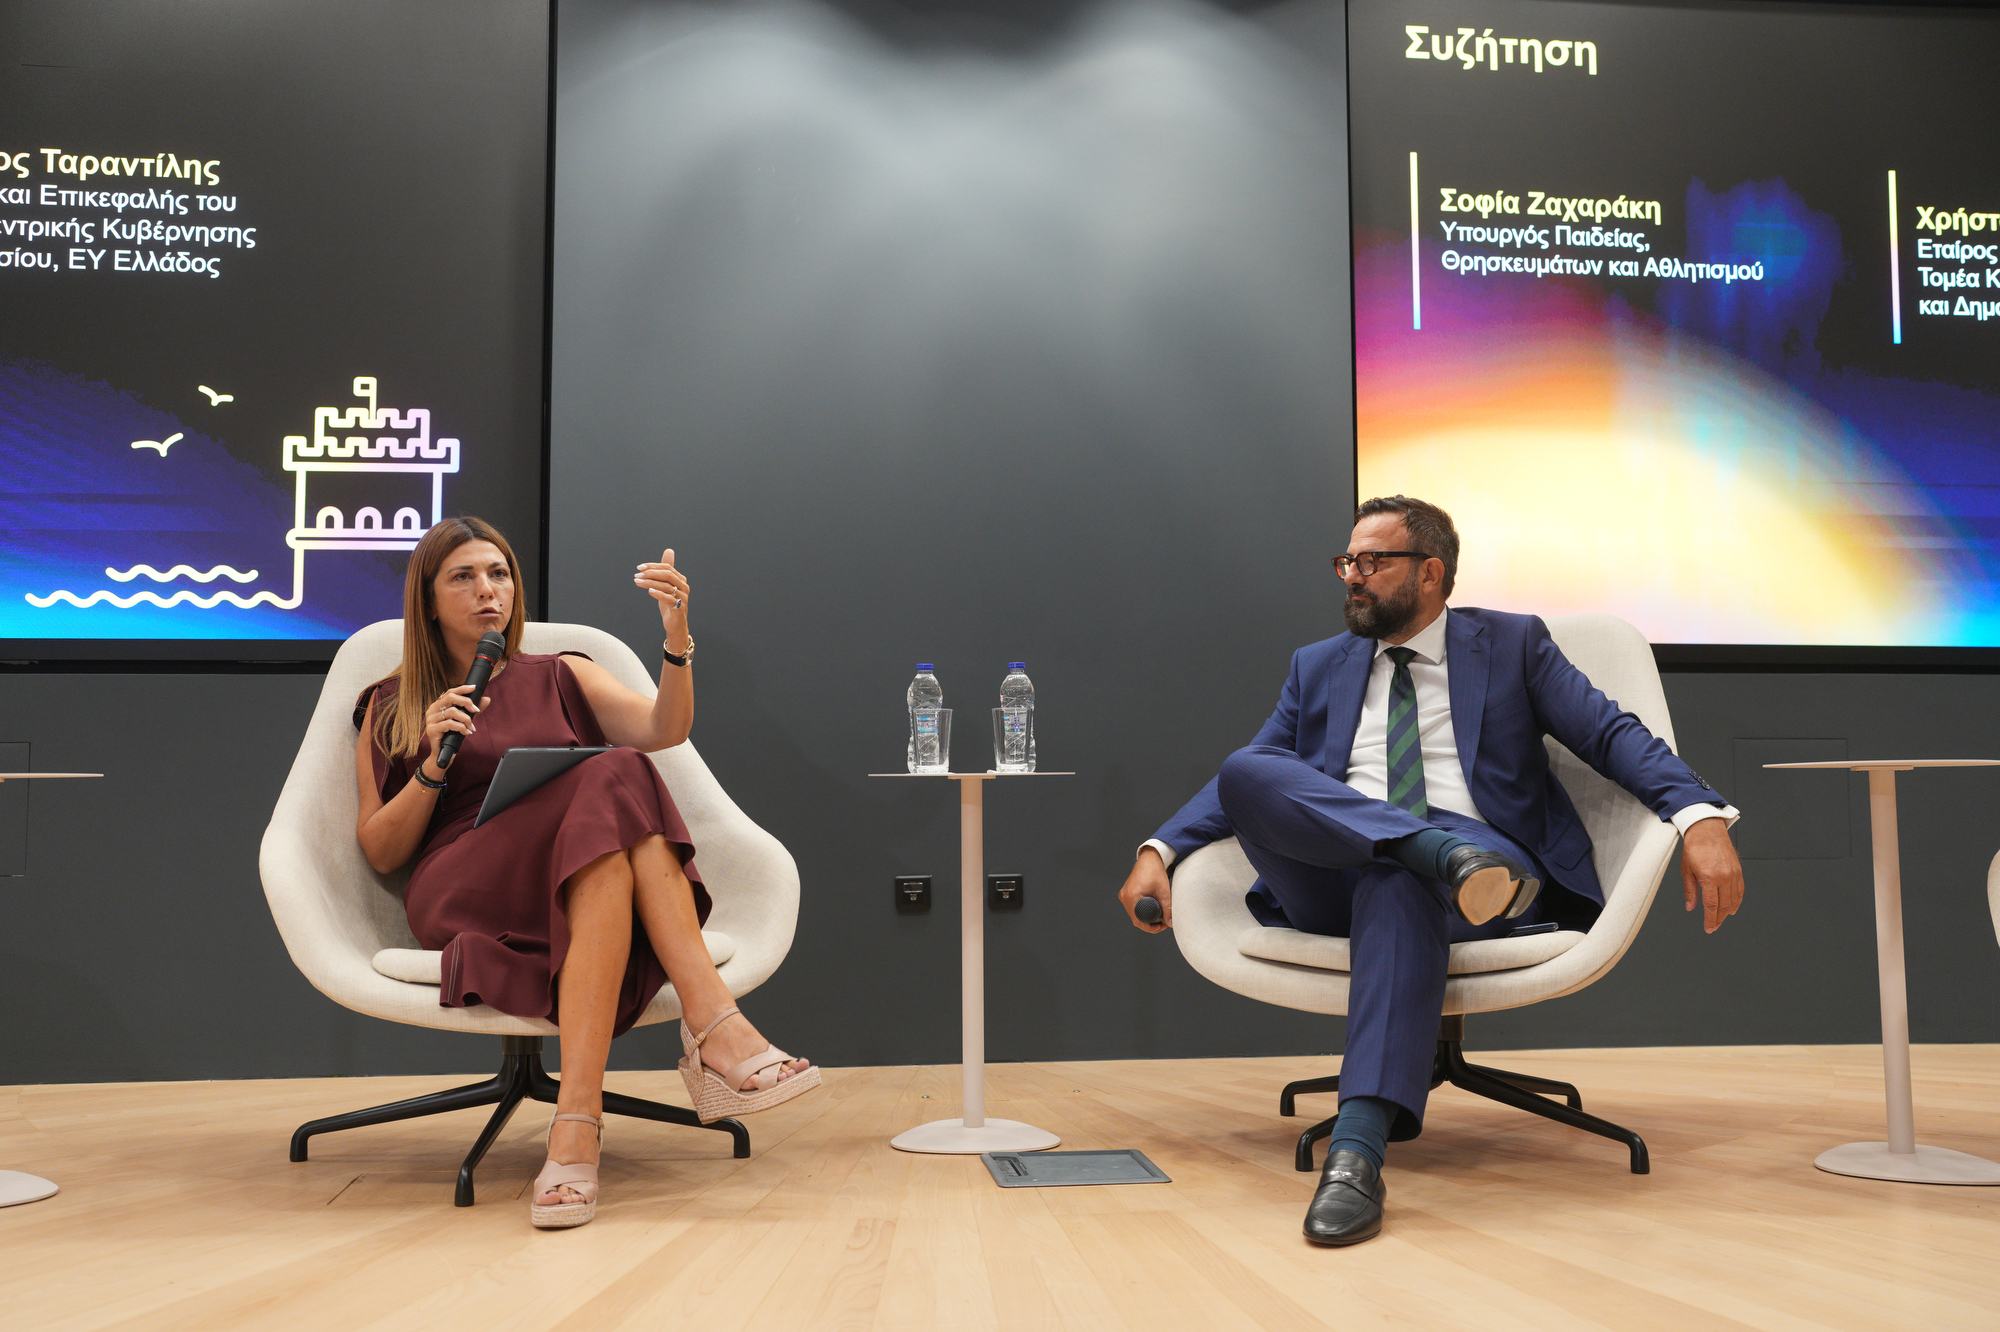
Τις ευκαιρίες της ενσωμάτωσης της τεχνητής νοημοσύνης (AI) στην εκπαίδευση, εξέτασε εκδήλωση που διοργάνωσε η EY Ελλάδος στα γραφεία της στη Θεσσαλονίκη, την Παρασκευή 4 Σεπτεμβρίου, στο περιθώριο της 90ής ΔΕΘ.
Οι υπηρεσίες διαχείρισης περιουσίας (wealth management) εισέρχονται σε μία νέα φάση εντονότερου ανταγωνισμού, καθώς οι καταναλωτικές συμπεριφορές εξελίσσονται και οι προσδοκίες των πελατών αυξάνονται.
Σχετικά με την EY
Η EY δημιουργεί έναν καλύτερο εργασιακό κόσμο, παράγοντας νέα αξία για τους πελάτες, τους ανθρώπους, την κοινωνία και τον πλανήτη, οικοδομώντας, παράλληλα, εμπιστοσύνη στις κεφαλαιαγορές.
Αξιοποιώντας τα δεδομένα, την τεχνητή νοημοσύνη και προηγμένες τεχνολογίες, οι ομάδες της EY βοηθούν τους πελάτες να διαμορφώσουν το μέλλον με αυτοπεποίθηση και να βρουν απαντήσεις για τις πιο σημαντικές προκλήσεις του σήμερα και του αύριο.
Οι ομάδες της EY προσφέρουν ένα ευρύ φάσμα ελεγκτικών, συμβουλευτικών και φορολογικών υπηρεσιών, καθώς και υπηρεσιών εταιρικής στρατηγικής και συναλλαγών. Με βαθιά κλαδική γνώση, ένα παγκόσμια διασυνδεδεμένο, διεπιστημονικό δίκτυο και ένα εκτενές οικοσύστημα συνεργατών, οι ομάδες της EY έχουν τη δυνατότητα να παρέχουν υπηρεσίες σε περισσότερες από 150 χώρες και γεωγραφικές περιοχές.
Όλοι μαζί, για να διαμορφώσουμε το μέλλον με αυτοπεποίθηση.
Ο όρος ΕΥ αναφέρεται στον παγκόσμιο οργανισμό και μπορεί να αναφέρεται σε μία ή περισσότερες, από τις εταιρείες μέλη της Ernst & Young Global Limited, καθεμία από τις οποίες αποτελεί ξεχωριστή νομική οντότητα. Η Ernst & Young Global Limited, μια βρετανική εταιρεία περιορισμένης ευθύνης δια εγγυήσεως, δεν παρέχει υπηρεσίες σε πελάτες. Πληροφορίες αναφορικά με τον τρόπο που η ΕΥ συγκεντρώνει και χρησιμοποιεί τυχόν προσωπικά δεδομένα, καθώς και περιγραφή των δικαιωμάτων των υποκειμένων σύμφωνα με τη νομοθεσία περί προσωπικών δεδομένων, είναι διαθέσιμα στον σύνδεσμο ey.com/privacy. Οι εταιρείες μέλη της EY δεν ασκούν δικηγορία όπου αυτό απαγορεύεται από την τοπική νομοθεσία. Για περισσότερες πληροφορίες για τον οργανισμό μας, παρακαλούμε επισκεφθείτε το ey.com