Az EY név a globális szervezetre, illetve az Ernst & Young Global Limited egy vagy több tagjára utal, amelynek mindegyike önálló jogi személy. Az angliai székhelyű Ernst & Young Global Limited nem foglalkozik ügyfelek részére történő szolgáltatásnyújtással.
Az összes eredmény megtekintése a következőre:
'
'
Nem található eredmény
Általános
Az összes megtekintésePeople
Az összes megtekintéseLegutóbbi keresések
Komplex kiberbiztonsági gyakorlat
Ne egy valódi támadás során derüljön ki, hogy a szervezete nincs felkészülve. Tesztelje folyamatait, csapatait és reagálóképességét valósághű kiberbiztonsági gyakorlatunk keretében.
Mérje fel, hogyan reagálna szervezete egy komplex kiberbiztonsági incidensre, a vezetői döntéshozataltól a technikai válaszlépésekig.
Egy kibertámadás során nincs lehetőség főpróbára. Komplex kiberbiztonsági gyakorlatunk segítségével biztonságos környezetben tesztelheti szervezete döntéshozatali, kommunikációs és technikai reagálási képességeit, miközben szakértőink azonosítják a fejlesztendő területeket és gyakorlati javaslatokat fogalmaznak meg a kiberreziliencia erősítésére.
Kik számára kötelező vagy ajánlott a gyakorlat?
A kiberbiztonsági gyakorlat különösen azon szervezetek számára releváns, amelyek a magyarországi NIS2 kiberbiztonsági szabályozás hatálya alá tartoznak.
A 2024. évi LXIX. törvény alapvető és fontos szervezeteket különböztet meg. Az érintett szervezetek és ágazatok a jogszabály mellékletei alapján azonosíthatók.
Az alapvető szervezeteket a törvény 2.
melléklete határozza meg. A 418/2024.
(XII. 23.) Korm. rendelet alapján ezen
szervezeteknek kétévente, illetve központi
vagy hatósági kötelezés esetén kiberbiztonsági
gyakorlatot kell végrehajtaniuk.
A fontos szervezetek, valamint más, a
szabályozás hatálya alá nem tartozó
szervezetek esetében a gyakorlat általában
nem jogszabályi kötelezettség, ugyanakkor
ajánlott a kiberbiztonsági felkészültség, az
incidenskezelési képességek és a szervezeti
ellenállóképesség fejlesztése érdekében.
A kiberbiztonsági gyakorlatok tervezése, dokumentálása, végrehajtása és értékelése meghatározott módszertani és jogszabályi elvárásokhoz kötött.
Miért az EY?
Széles körű nemzetközi tapasztalat
Kiberbiztonsági gyakorlataink kialakítása során nem kizárólag a szimulációra koncentrálunk. Szakértőink rendszeresen támogatnak szervezeteket NIS2 és DORA felkészülésben, valamint kiberbiztonsági auditokban, illetve egyéb információbiztonsági megfelelőségi projektekben, így a gyakorlatok tervezése során a szabályozói és gyakorlati szempontokat egyaránt figyelembe vesszük. Nemzetközi tapasztalatunknak köszönhetően a gyakorlatokba a több országban működő szervezeti egységek és külső partnerek képviselői is hatékonyan bevonhatók.
Vezetői és technikai nézőpont egy gyakorlatban
A valós incidensek kezelése nem kizárólag technikai feladat. Gyakorlataink során a vezetői döntéshozatal, a kommunikáció, az incidenskezelés és a technikai reagálás egyaránt megjelenik, így a szervezet teljes működése vizsgálható. Az integrált megközelítés lehetővé teszi az egyes területek közötti együttműködés és a szervezeti reagálóképesség átfogó értékelését.
Az Ön szervezetére szabott forgatókönyvek
A gyakorlatokat az adott szervezet számára releváns működési és kiberbiztonsági kockázatok figyelembevételével alakítjuk ki. Olyan helyzeteket modellezünk, amelyek az adott szervezet számára is reálisak lehetnek, így a gyakorlat során szerzett tapasztalatok és tanulságok közvetlenül hasznosíthatók a mindennapi működés során.
Gyakorlati tanulságok és fejlesztési javaslatok
A gyakorlat lezárását követően részletes értékelést készítünk az erősségekről, a fejlesztendő területekről és a lehetséges továbblépési irányokról. Az eredmények alapján prioritások mentén kialakított fejlesztési javaslatok támogatják a szervezet kiberbiztonsági felkészültségének és kiberrezilienciájának fejlesztését.
A gyakorlat három pillére
Tabletop gyakorlat
A tabletop elem a szervezet
döntéshozatali és koordinációs
folyamataira helyezi a
hangsúlyt. A résztvevők egy
szimulált kiberbiztonsági
incidens során hoznak vezetői
döntéseket, kezelik az
eszkalációkat, valamint
együttműködnek a különböző
érintett területekkel a
megfelelő válaszlépések
kialakítása érdekében.
Technikai és forenzikus
feladatok
A gyakorlat technikai elemei
szimulált eseményekre,
mintalogokra és
incidensindikátorokra
épülnek. A résztvevőknek
elemezniük kell a
rendelkezésre álló
információkat, azonosítaniuk
kell a releváns jeleket, és meg
kell határozniuk a szükséges
technikai intézkedéseket.
Kommunikációs
helyzetek
A gyakorlat kommunikációs
szituációkat is modellez,
amelyek egy valós incidens
során felmerülhetnek. A
résztvevők többek között
sajtómegkeresésekkel,
ügyfélkommunikációs
kihívásokkal, belső
tájékoztatási feladatokkal,
valamint hatósági és
adatvédelmi szempontokat
érintő döntési helyzetekkel
találkozhatnak.
Mit kap a szervezet a gyakorlat végén?
A gyakorlat célja, módszertani háttere és szervezeti értéke
A kiberbiztonsági gyakorlat célja a szervezeti tanulás támogatása, a kiberreziliencia fejlesztése, valamint a fejlesztendő területek azonosítása.
A gyakorlat lehetőséget ad arra, hogy a résztvevők valósághű helyzeteken keresztül felmérjék a szervezet reagálási képességeit, miközben átlátható képet kapnak a gyakorlat felépítéséről, a különböző szerepkörök feladatairól és az egyes döntési helyzetekhez kapcsolódó elvárásokról.
Módszertani alapok
A gyakorlat az NBSZ NKI által ismertetett módszertani alapelvekre épül, és a szervezet saját működéséhez, folyamataihoz és kockázati környezetéhez igazodik.
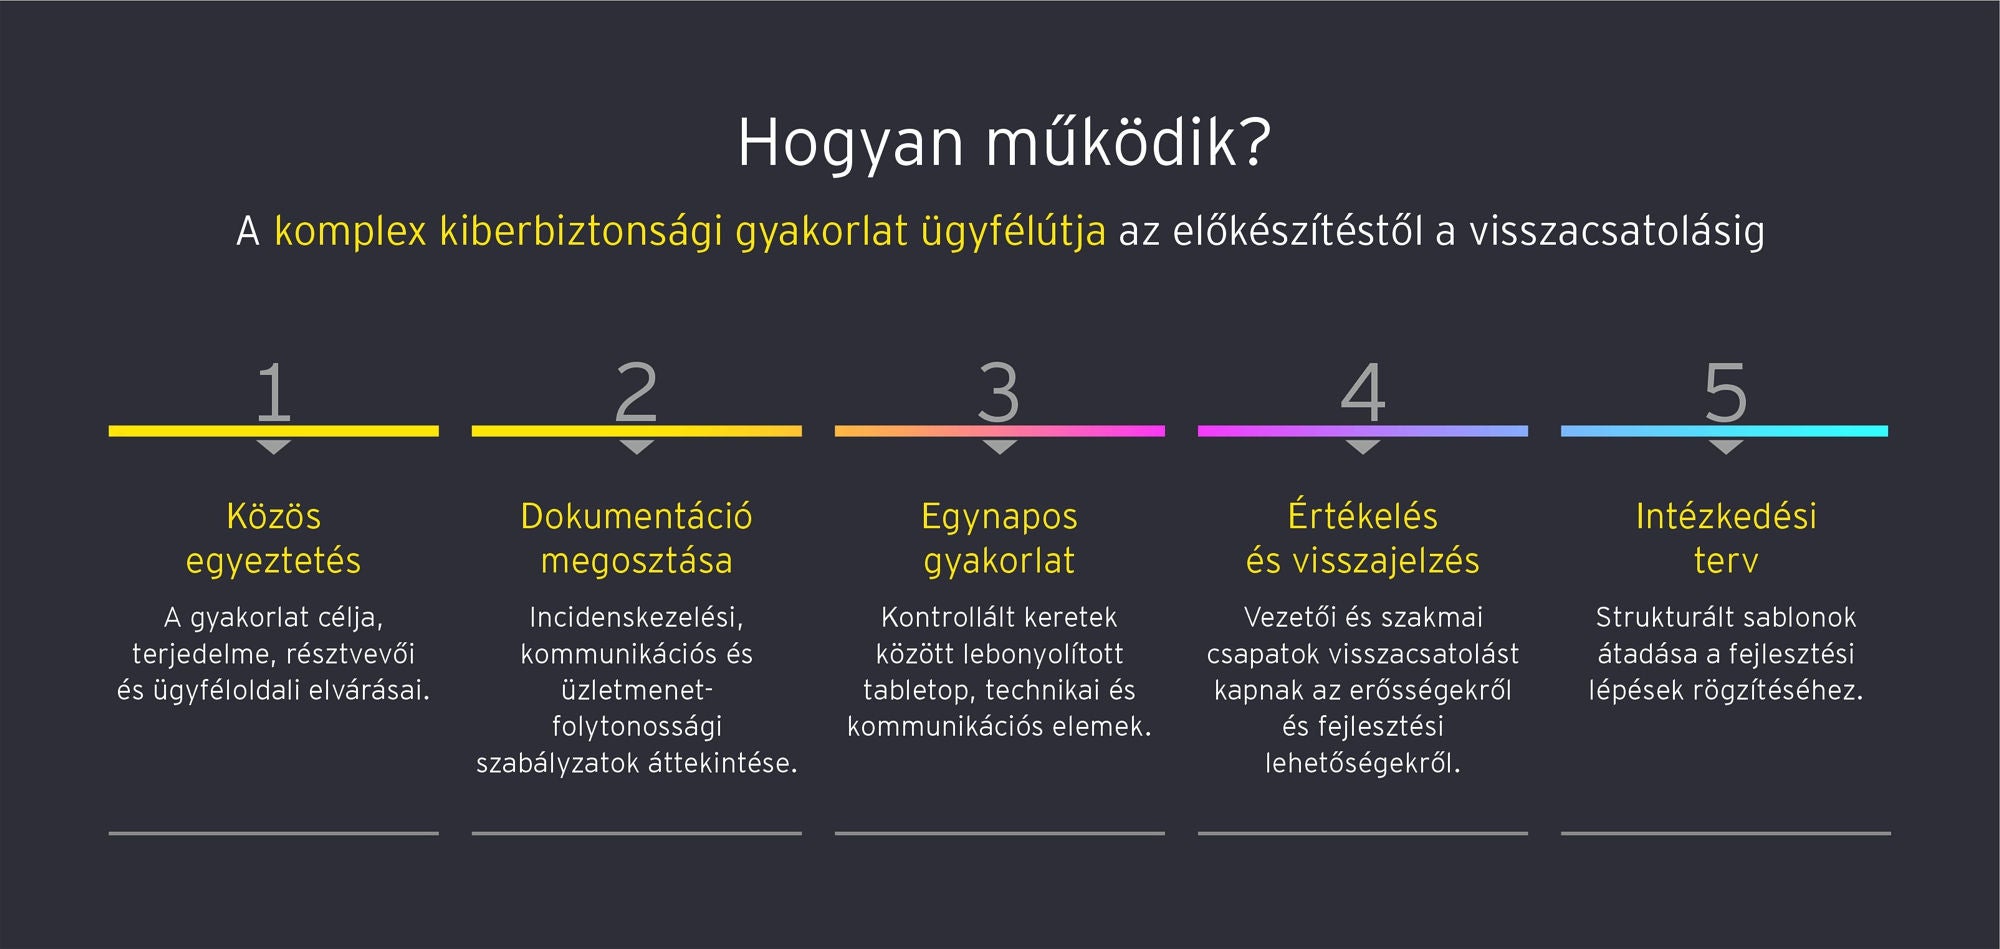
Az EY komplex kiberbiztonsági gyakorlata a szervezet különböző működési területeit érintő helyzeteket egyetlen szimulációban kapcsolja össze. A gyakorlat során vezetői döntéshozatali feladatok, incidenskezelési és kommunikációs szituációk, valamint technikai és forenzikus elemek egyaránt megjelennek.
Előkészület és technikai feladatok
A gyakorlatot megelőzően szükség lehet a releváns incidenskezelési, BCP-, DRP- és kapcsolódó szabályozási dokumentumok áttekintésére, hogy az értékelés a szervezet saját működési kereteihez igazodjon.
A technikai feladatok előre kialakított gyakorlati anyagokra, például mintalogokra, indikátorokra vagy szimulált eseményekre épülnek, amelyek lehetővé teszik a technikai információk értelmezésének és felhasználásának vizsgálatát.
GYIK
Jelentkezzen kiberbiztonsági képzéseinkre is!
Az egyes tanfolyamok részleteinek megtekintéséhez, valamint a jelentkezéshez kattintson az alábbi linkekre.