Als Reaktion auf die stark steigende Bedrohungslage durch Cyberangriffe und die zunehmende Digitalisierung kritischer Geschäftsprozesse verschärft die Europäische Union ihre Anforderungen an die Cybersicherheit von Unternehmen deutlich. Mit NIS2 wird Cybersicherheit erstmals für tausende Organisationen zu einer verbindlichen Management- und Compliance-Aufgabe. In Österreich erfolgt die Umsetzung über das Netz- und Informationssystemsicherheitsgesetz 2026 (NISG 2026), das ab 1. Oktober 2026 gilt und den Kreis der betroffenen Organisationen massiv erweitert. Rund 4.000 Einrichtungen aus 18 gesellschaftlich relevanten Sektoren fallen künftig in den Anwendungsbereich.
Was ist NIS2?
NIS2, die bereits im Dezember 2022 verabschiedete Richtlinie (EU) 2022/2555, ist der überarbeitete unionsrechtliche Rahmen zur Gewährleistung eines hohen gemeinsamen Cybersicherheitsniveaus in der Europäischen Union. NIS2 begründet kein bloßes technisches Regelwerk, sondern ein verbindliches rechtliches Pflichtenregime. Ziel ist es, die Widerstandsfähigkeit von Unternehmen und öffentlichen Einrichtungen gegenüber Cyberrisiken zu stärken, die Versorgungssicherheit zentraler Dienstleistungen zu gewährleisten und ein einheitlich hohes Cybersicherheitsniveau in der gesamten EU sicherzustellen.
Betroffene Einrichtungen sind verpflichtet, Cyberrisiken systematisch zu identifizieren, verhältnismäßige technische und organisatorische Schutzmaßnahmen umzusetzen, Sicherheitsvorfälle fristgerecht zu melden, Risiken entlang der Lieferkette zu berücksichtigen und Cybersicherheit als Leitungsaufgabe auf Vorstandsebene zu verankern. Bei Verstößen drohen empfindliche Sanktionen sowie die persönliche Haftung der Geschäftsleitung.
Die Erfüllung dieser Anforderungen ist jedoch nicht nur Pflicht, sondern auch strategische Chance: Unternehmen, die NIS2-Compliance proaktiv angehen, positionieren sich als verlässliche Partner in einer zunehmend sicherheitssensiblen Wirtschaft. Ein nachweislich robustes Cybersicherheitsniveau stärkt das Vertrauen von Kund:innen, Geschäftspartner:innen und Investor:innen, reduziert das Haftungsrisiko im Schadensfall und wirkt sich unmittelbar auf die Risikobewertung durch Versicherungen und Kreditgeber aus. Darüber hinaus schafft die strukturierte Auseinandersetzung mit Cyberrisiken organisationsinterne Klarheit über kritische Prozesse, Abhängigkeiten und Schutzbedarfe – ein Mehrwert, der weit über die bloße Erfüllung regulatorischer Mindestanforderungen hinausgeht und langfristig die Resilienz und Wettbewerbsfähigkeit des Unternehmens stärkt.
Was ändert sich durch NIS2?
Die normativen Anforderungen an die Informationssicherheit sind dabei derart engmaschig und detailliert ausgestaltet, dass betroffenen Einrichtungen kaum eigenständiger Umsetzungsspielraum verbleibt: Das Gesetz gibt nicht nur die Schutzziele, sondern auch die Maßnahmenkategorien, die Governance-Strukturen, die Meldeprozesse und die Nachweispflichten verbindlich vor und schränkt damit den unternehmerischen Gestaltungsspielraum auf die konkrete Ausgestaltung innerhalb eines weitgehend vordefinierten Pflichtenrahmens ein.
Inhaltlich verlagert sich der Schwerpunkt von punktuellen technischen Einzelmaßnahmen hin zu einem ganzheitlichen, dokumentierten Cybersicherheits-Risikomanagement. Betroffene Einrichtungen haben Risiken für ihre Netz- und Informationssysteme systematisch zu identifizieren, zu bewerten und durch verhältnismäßige technische sowie organisatorische Maßnahmen zu beherrschen. Dieser Ansatz orientiert sich an international anerkannten Sicherheitsstandards und umfasst unter anderem Zugangskontrollen, Verschlüsselung, Business-Continuity-Management, Lieferkettensicherheit sowie ein strukturiertes Vorfallsmanagement mit gesetzlich normierten Meldefristen.
Die wohl weitreichendste Neuerung betrifft die Verantwortung der Leitungsorgane: Geschäftsführungen und Vorstände sind künftig verpflichtet, die Risikomanagementmaßnahmen zu billigen und deren Umsetzung aktiv zu überwachen. Eine Delegation dieser Verantwortung ist rechtlich nicht möglich. Bei schuldhafter Pflichtverletzung droht die persönliche Haftung der Leitungsorgane. Cybersecurity ist damit aus dem Bereich der operativen IT-Verantwortung auf die Ebene der Unternehmensleitung gehoben worden und als integraler Bestandteil verantwortungsvoller Unternehmensführung zu verstehen.
Warum braucht es NIS2?
Jahrzehntelang hat die digitale Gesellschaft einen stillen Preis bezahlt: Mit dem Aufstieg der Informationsgesellschaft wuchsen Abhängigkeiten von Netz- und Informationssystemen in einem Tempo, das regulatorische Rahmenbedingungen schlicht überholte. Informationssicherheit galt als nachrangige Kostenstelle, rechtlich verbindliche Mindestanforderungen fehlten, mit weitreichenden Konsequenzen für die Resilienz von Wirtschaft und Verwaltung.
Erst 2016 schuf die EU mit der NIS1-Richtlinie das erste allgemeine Rechtsregime zur Cybersicherheit, in Österreich umgesetzt durch das NISG, das jedoch nur rund 100 Unternehmen erfasste. Steigende Cyberangriffszahlen und systemische Lieferkettenrisiken machten eine Überarbeitung unausweichlich: Die NIS2-Richtlinie (EU) 2022/2555 weitete den Anwendungsbereich drastisch aus und verdichtete die Anforderungen erheblich. In Österreich tritt die Umsetzung durch das NISG 2026 mit 1. Oktober 2026 in Kraft und erfasst erstmals rund 4.000 Einrichtungen.
NISG 2026: Umsetzung der EU-Richtlinien in Österreich
Das NISG 2026 wurde bereits am 23. Dezember 2025 kundgemacht und tritt am 1. Oktober 2026 in Kraft. Von der ursprünglich rund neunmonatigen Vorbereitungsphase bis zum Inkrafttreten ist inzwischen der weitaus größte Teil verstrichen – bis zum Stichtag verbleibt nur noch ein schmales Zeitfenster von wenigen Monaten. Dieser verbleibende Zeitraum ist keine Umsetzungsreserve, sondern die letzte reguläre Vorbereitungsphase; wer sie ungenutzt lässt, steht am Stichtag einer vollzugsfähigen Rechtslage ohne rechtskonforme Strukturen gegenüber.
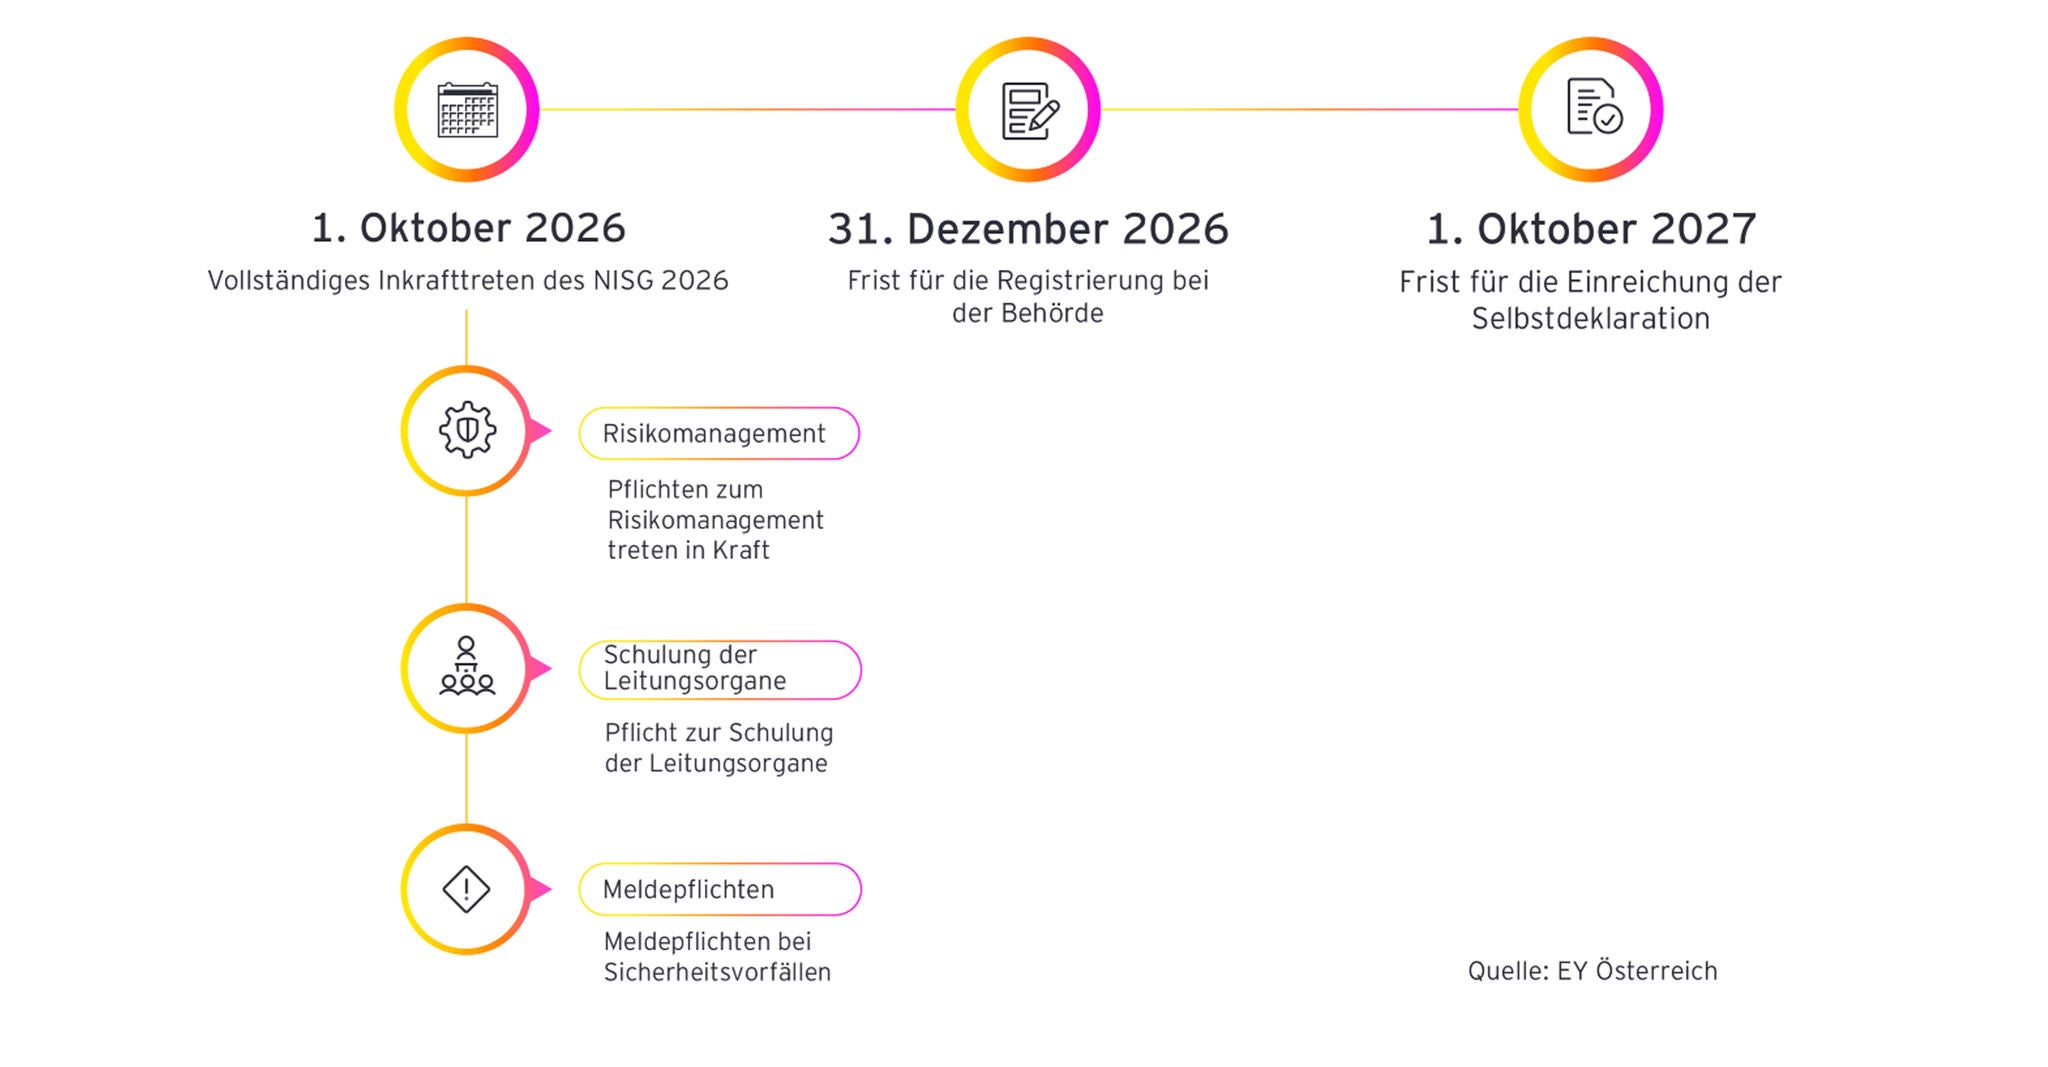
Das NISG 2026 sieht einen gestaffelten Fristenlauf vor:
- Mit 1. Oktober 2026 tritt das Gesetz vollständig in Kraft. Ab diesem Zeitpunkt gelten die Pflichten zum Risikomanagement, zur Schulung der Leitungsorgane sowie die Meldepflichten bei Sicherheitsvorfällen unmittelbar.
- Bis 31. Dezember 2026 haben sich wesentliche und wichtige Einrichtungen bei der zuständigen Cybersicherheitsbehörde zu registrieren. Die konkrete Form der Registrierung wird noch durch Verordnung festgelegt.
- Bis 1. Oktober 2027 ist eine Selbstdeklaration einzureichen, in der die Einrichtung die Umsetzung der erforderlichen Maßnahmen gegenüber der Behörde dokumentiert.
- Ab 1. Oktober 2028 kann die Cybersicherheitsbehörde wesentliche und wichtige Einrichtungen auffordern, die Umsetzung der Maßnahmen durch einen Prüfbericht einer unabhängigen Stelle nachzuweisen.
Unabhängig von diesem regulären Prüfzyklus ist die Behörde jedoch berechtigt, anlassbezogen, insbesondere im Nachgang eines gemeldeten Sicherheitsvorfalls oder bei konkretem Verdacht auf Pflichtverletzungen, jederzeit eine außerordentliche Prüfung anzuordnen; wesentliche Einrichtungen haben in diesem Fall den Nachweis der organisatorisch-operativen Umsetzung bereits binnen zwei Monaten nach Aufforderung zu erbringen.
Die im Gesetz vorgesehenen Fristen sind als rechtliche Mindestvorgaben zu verstehen, nicht als Umsetzungsreserve. Die rechtssichere Einstufung, der Aufbau eines belastbaren Nachweisrahmens und die Implementierung der erforderlichen Maßnahmen erfordern in der Praxis einen erheblichen zeitlichen Vorlauf. Betroffene Einrichtungen sind daher gut beraten, die Prüfung ihrer Betroffenheit und die Einleitung konkreter Umsetzungsschritte ohne Verzug in Angriff zu nehmen.