EYとは、アーンスト・アンド・ヤング・グローバル・リミテッドのグローバルネットワークであり、単体、もしくは複数のメンバーファームを指し、各メンバーファームは法的に独立した組織です。アーンスト・アンド・ヤング・グローバル・リミテッドは、英国の保証有限責任会社であり、顧客サービスは提供していません。
クラウド利用拡大に伴い、設定ミスや権限管理の不備による情報漏洩(ろうえい)リスクが増加しています。本稿では、金融分野のガイドラインとAWS Well-Architected Frameworkを基に、認証・アクセス管理、データ保護、ネットワーク保護の観点から、クラウドセキュリティ監査の要点と実践的なアプローチを解説します。
要点
- クラウドでは設定ミスや過剰権限が重大なセキュリティ事故の要因となる。
- 認証認可・アクセス管理、データ保護、ネットワーク保護など幅広い領域でクラウド固有のリスク・統制を理解することが重要となる。
- クラウドセキュリティ監査では規程確認に加え、実環境の設定や構成の評価が不可欠である。
1. なぜクラウドセキュリティ監査が必要か?
本章では、従来のオンプレミス環境から近年のクラウド環境への変化を整理した上で、クラウド環境におけるセキュリティ監査の必要性について解説します。
金融機関においては、近年DXの進展等により、個人・顧客情報、決済業務に直接関連しないシステムや情報系システムを中心として、多くの企業でパブリッククラウドの利用が段階的に拡大しています。クラウドは柔軟性や拡張性に優れ、迅速なシステム開発を実現できる一方で、従来のオンプレミス環境とは異なるセキュリティリスクを伴うため、それらを踏まえた適切な管理が求められます。
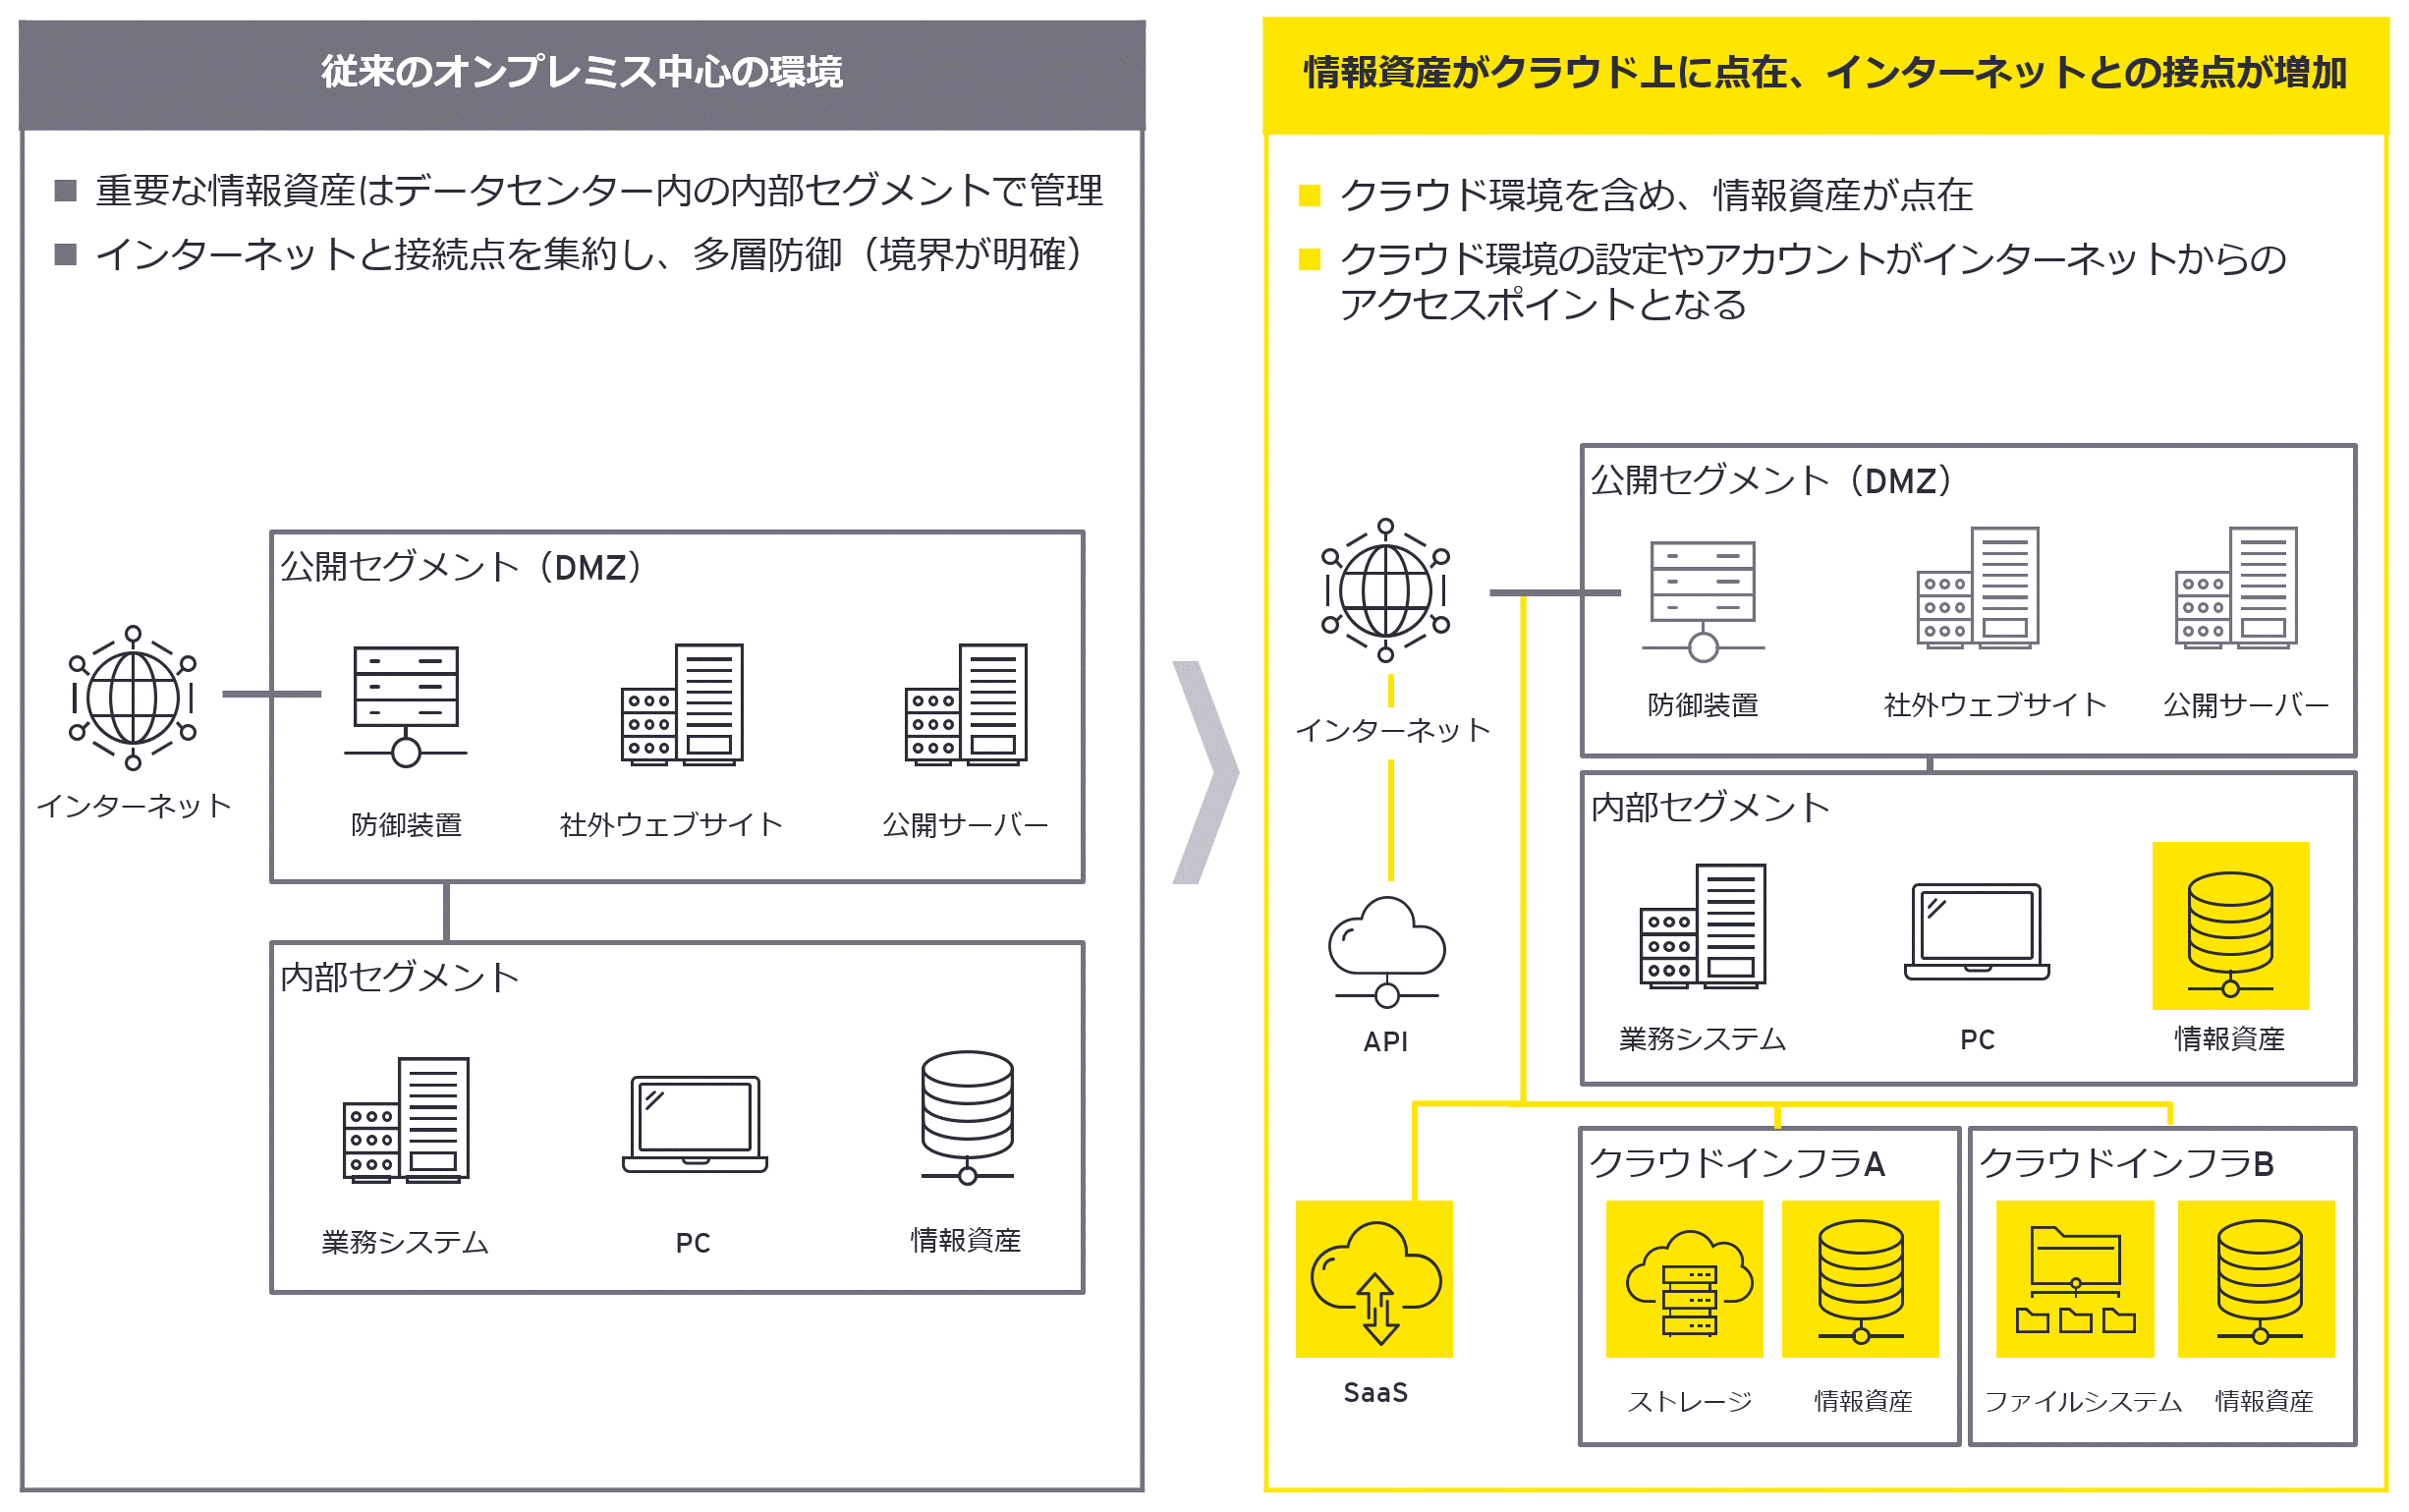
従来のオンプレミス環境では、インターネットとの境界を中心に防御する境界防御型のセキュリティ対策が多くの企業で採用されており、情報システムや情報資産は比較的閉じた環境で運用されてきました。
一方、現在では顧客接点の強化やデジタルを活用した新規ビジネス創出等を目的として、情報システムや情報資産は自社データセンター内のみならずクラウド上も含め、分散して配置されており、さまざまなサービスの社外への公開や外部サービスとの連携等が進み、インターネットとの接続点が増大しています。
クラウド環境は利便性が高く、構築や設定変更を迅速に実施できる反面、その容易性ゆえに、意図しない公開設定や過剰な権限付与が発生しやすい傾向があります。さらに、クラウド特有の権限管理やネットワーク構成を十分に理解しないままオンプレミス時代の運用を踏襲すると、クラウド固有のリスクに対応できない場合があります。
実際に近年の情報漏洩事故の中には、高度なサイバー攻撃ではなく、クラウドストレージの公開設定や権限設定の不備など、人為的な設定ミスを起点とした事案も数多く発生しています。
このように、クラウド環境では「規程やルールがしっかりと整備されているか」に加えて、「誰がアクセスできるか」「どのように設定されているか」がセキュリティの重要な論点となります。そのため、従来の文書確認や運用プロセス中心の監査に加え、クラウド環境の実際の設定状況や構成を評価するクラウドセキュリティ監査の重要性が高まっています。
アクセスポイント増加に伴う設定・アカウント管理強化の必要性
2. クラウド環境におけるリスクと統制の整理
本章では、代表的なパブリッククラウドを対象として、クラウド環境の設定やアカウント管理に関するリスクと統制例について、「金融分野におけるサイバーセキュリティに関するガイドライン」(以下、「ガイドライン」)および「AWS Well-Architected フレームワーク」-「セキュリティ」(以下、「AWS Well-Architected」)に基づき解説します。
2-1. 認証・アクセス管理
従来、アクセス管理においては、認証の強度の確保、適切なアカウント付与、ならびに最小権限の原則が重要とされてきました。
クラウド環境では、アクセスがインターネット経由で行われることも多いため、アカウント管理の重要性はさらに高まります。
ガイドラインにおいても、認証・アクセス管理に関して、ユーザーのアクセス権を必要最小限に制限することや特権アカウントをさまざまな手法で制限することが求められています。
AWS Well-Architected では、ガイドラインにも示されている最小特権の原則に加えて、AWSリソースへのアクセスごとに必要な権限を利用することや、認証基盤を一元化することで、認証要件などのセキュリティ水準を統一すること、長期的に特権の認証情報が残り続けることを排除することなど、クラウド特有の観点が示されています。
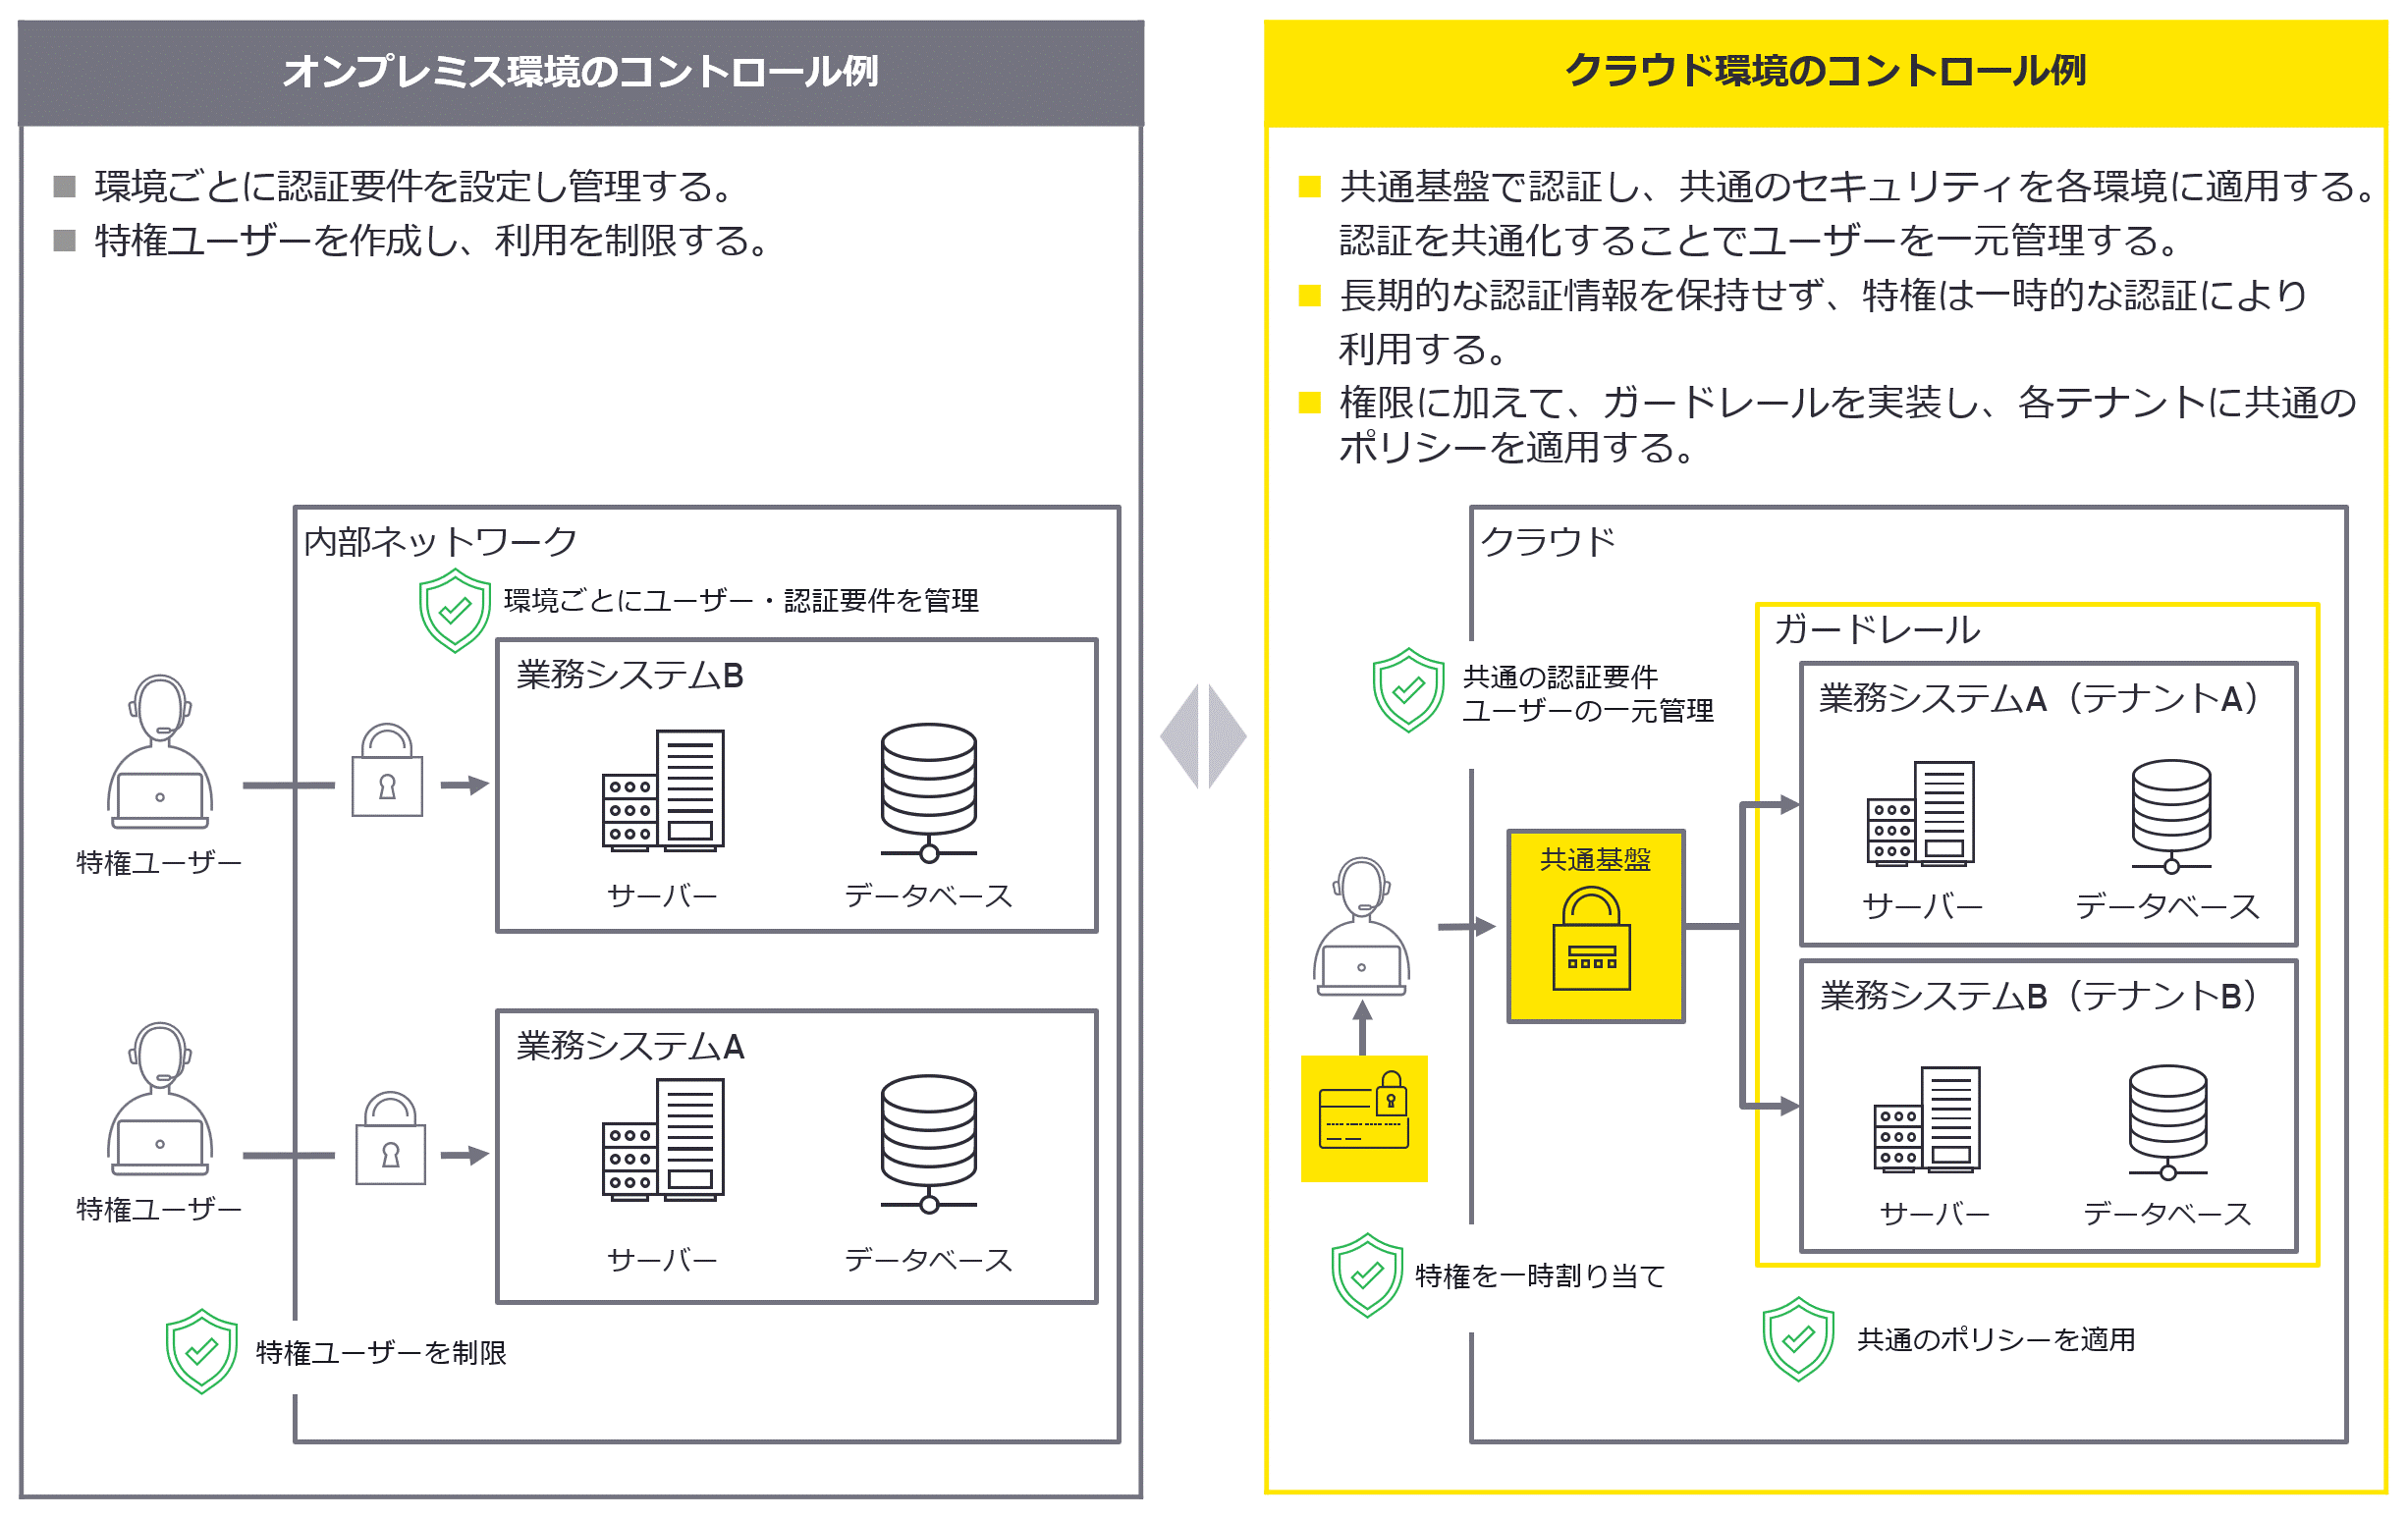
クラウド環境においては、ユーザー認証を行う共通基盤(AWS IAM Identity Center、Microsoft Entra IDなど)を利用することで、パスワードの複雑性やロックアウト要件など共通のセキュリティを各環境に適用することができます。また、ユーザーがこの基盤に一元化されることで、権限付与の承認プロセスや定期的な棚卸しを一括して行うことができ、アクセス権管理の精度が向上することが期待できます。
特権については、認証情報が漏洩するリスクに備え、広範囲な権限を有する特権ユーザーを作成せず、ユーザーに対して一時的な特権を付与することで、必要なタイミングに限り権限を利用可能にします。
また、各環境に対して共通のポリシーを強制するガードレール機能が提供されており、これを利用することでアカウント侵害時や誤操作など通常の運用において、必要な権限範囲を超えて操作を行うことを防止することができます。
認証・アクセス権管理におけるオンプレミスとクラウドの例
2-2. データ保護
オンプレミス環境において、情報資産の機密性等の重要度に応じてデータの暗号化を社内ルールとして定めているケースは多く見受けられますが、クラウド環境においても同様にアクセス制御の不備等に起因した不正アクセスからデータを保護することが重要です。
ガイドラインにおいても、データの重要度に応じた分類と、それに基づく保護(暗号化、認証、アクセス制御等)の実施やその暗号化に用いた暗号鍵のライフサイクルを通じた管理、暗号の危殆(きたい)化時の対応などが求められています。
クラウド環境においては、データがインターネット上で保管・利用されることを前提としていることから、AWS Well-Architected に示されている通り、データの保管時の暗号化に加えて、転送中における通信経路の暗号化が推奨されています。また、データの保存場所としてデータベースだけでなく、オブジェクトストレージも広く利用されており、それぞれに対して適切なデータ暗号化やアクセス制御を行うことが必要です。
暗号鍵については、生成後の利用だけでなく、漏洩リスクを軽減するため、ローテーションや失効、破棄といったライフサイクル全体を通じた管理が求められます。クラウドサービスでは、暗号鍵の自動ローテーション機能や専用の鍵管理サービスが標準的に提供されており、これらを活用することで、暗号鍵管理の効率化と統制の強化につながります。
このようなクラウドネイティブな機能を活用することで、オンプレミス環境では暗号化や鍵管理に伴い発生していた運用上の負荷を低減しながら、より高いレベルのセキュリティを実現することが可能です。
データ保護におけるオンプレミスとクラウドの例
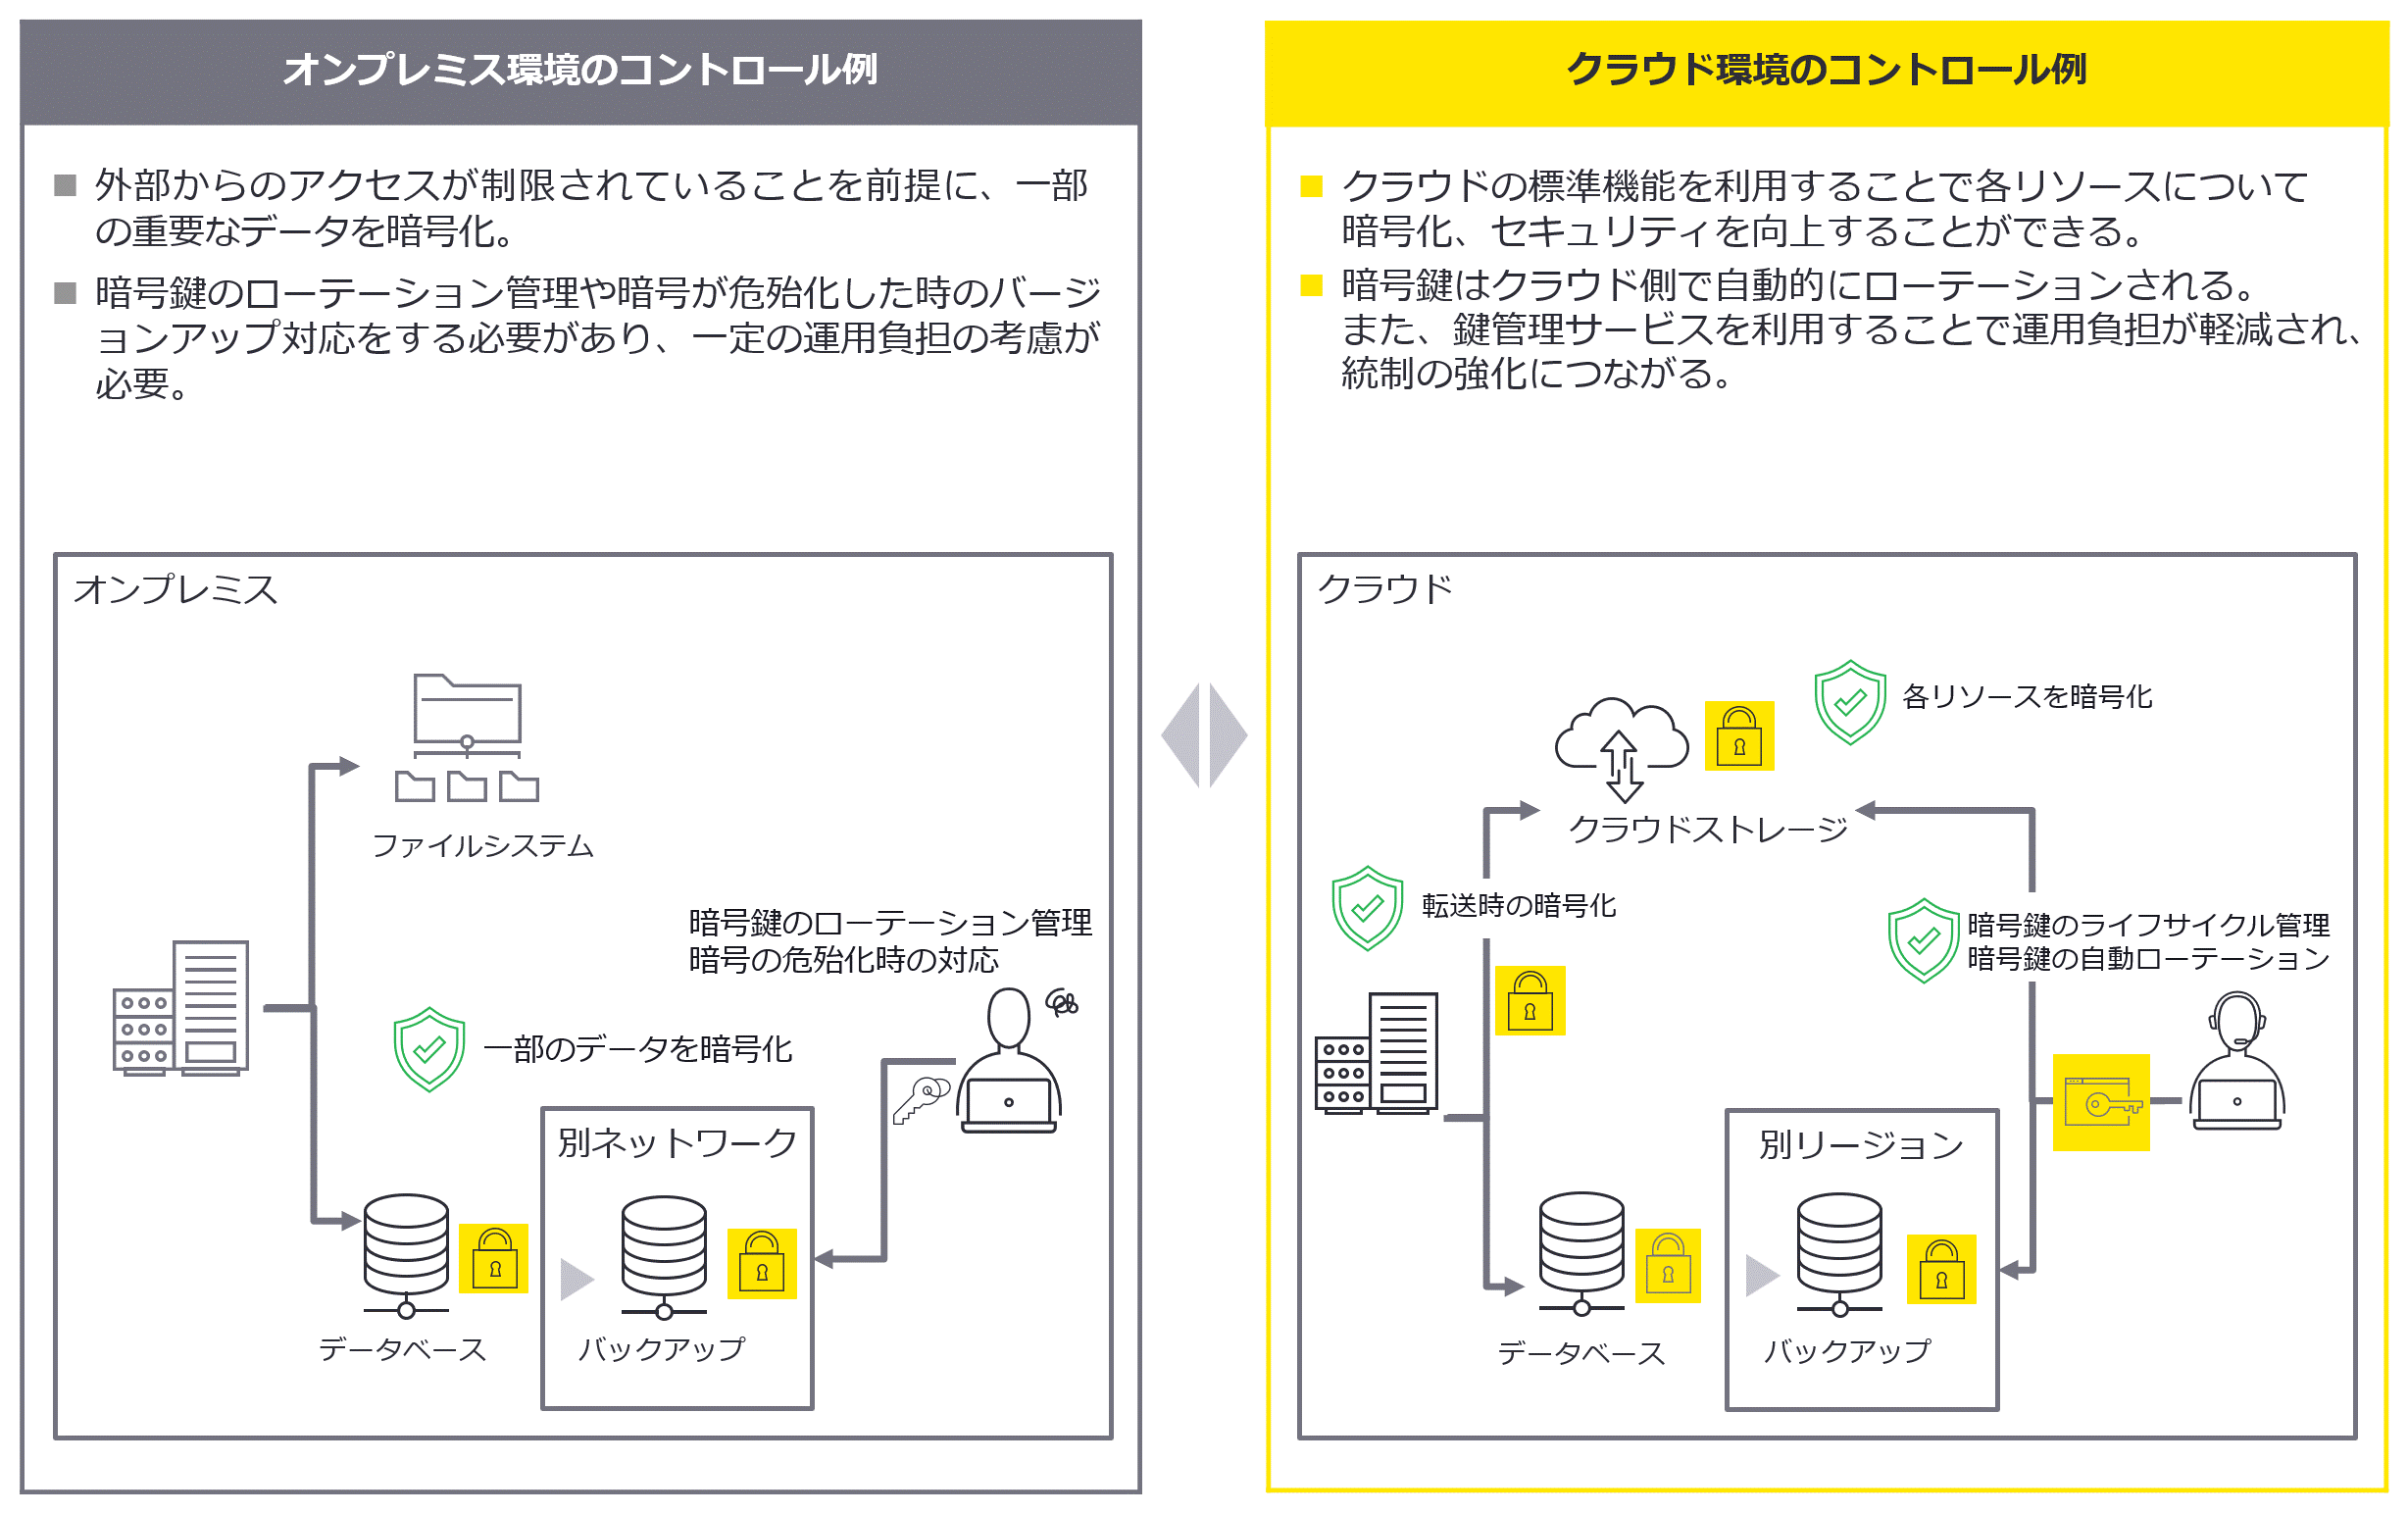
※ 暗号化:暗号鍵を用いて、第三者には解読できない形式に変換すること。暗号の危殆化:暗号技術が技術進歩などによって、安全性を失うこと。
2-3. ネットワーク保護
クラウド環境においては、ネットワークの設計も重要な管理領域です。
従来よりオンプレミス環境においては、DMZを設置し、ファイアウォール等で通信制御することで、外部ネットワークから直接到達可能な領域を限定し、重要情報を保持するデータベースサーバーなどを保護する運用がなされてきました。
クラウドにおいてもインターネットから到達可能な公開ネットワーク(Public Subnet)と内部ネットワーク(Private Subnet)を分離し、適切なアクセス制御を実施することが必要です。
ガイドラインにおいても、公開ネットワークと内部ネットワークの接続部分において、物理的または論理的な分離などの不正侵入防止策を講じることやデータ通信を制御することなどが求められています。
AWS Well-Architectedにおいては、多層防御の観点から、クラウド上の通信について詳細な単位で制御を行うことが推奨されています。
インターネットとの境界や内部ネットワーク間の通信制御に加えて、サーバーなどの個別のリソース単位での通信を制御する機能が提供されており、この機能によって、データ通信を制御することが推奨されています。
また、クラウド環境の特徴として、これらのネットワーク設定はすべてクラウドによって管理されていることから、これらの設定が変更された場合に自動的に検知し、管理者に通知する仕組みを構築することも可能です。さらには元の設定に自動修復することも可能です。
ネットワーク保護におけるオンプレミスとクラウドの例
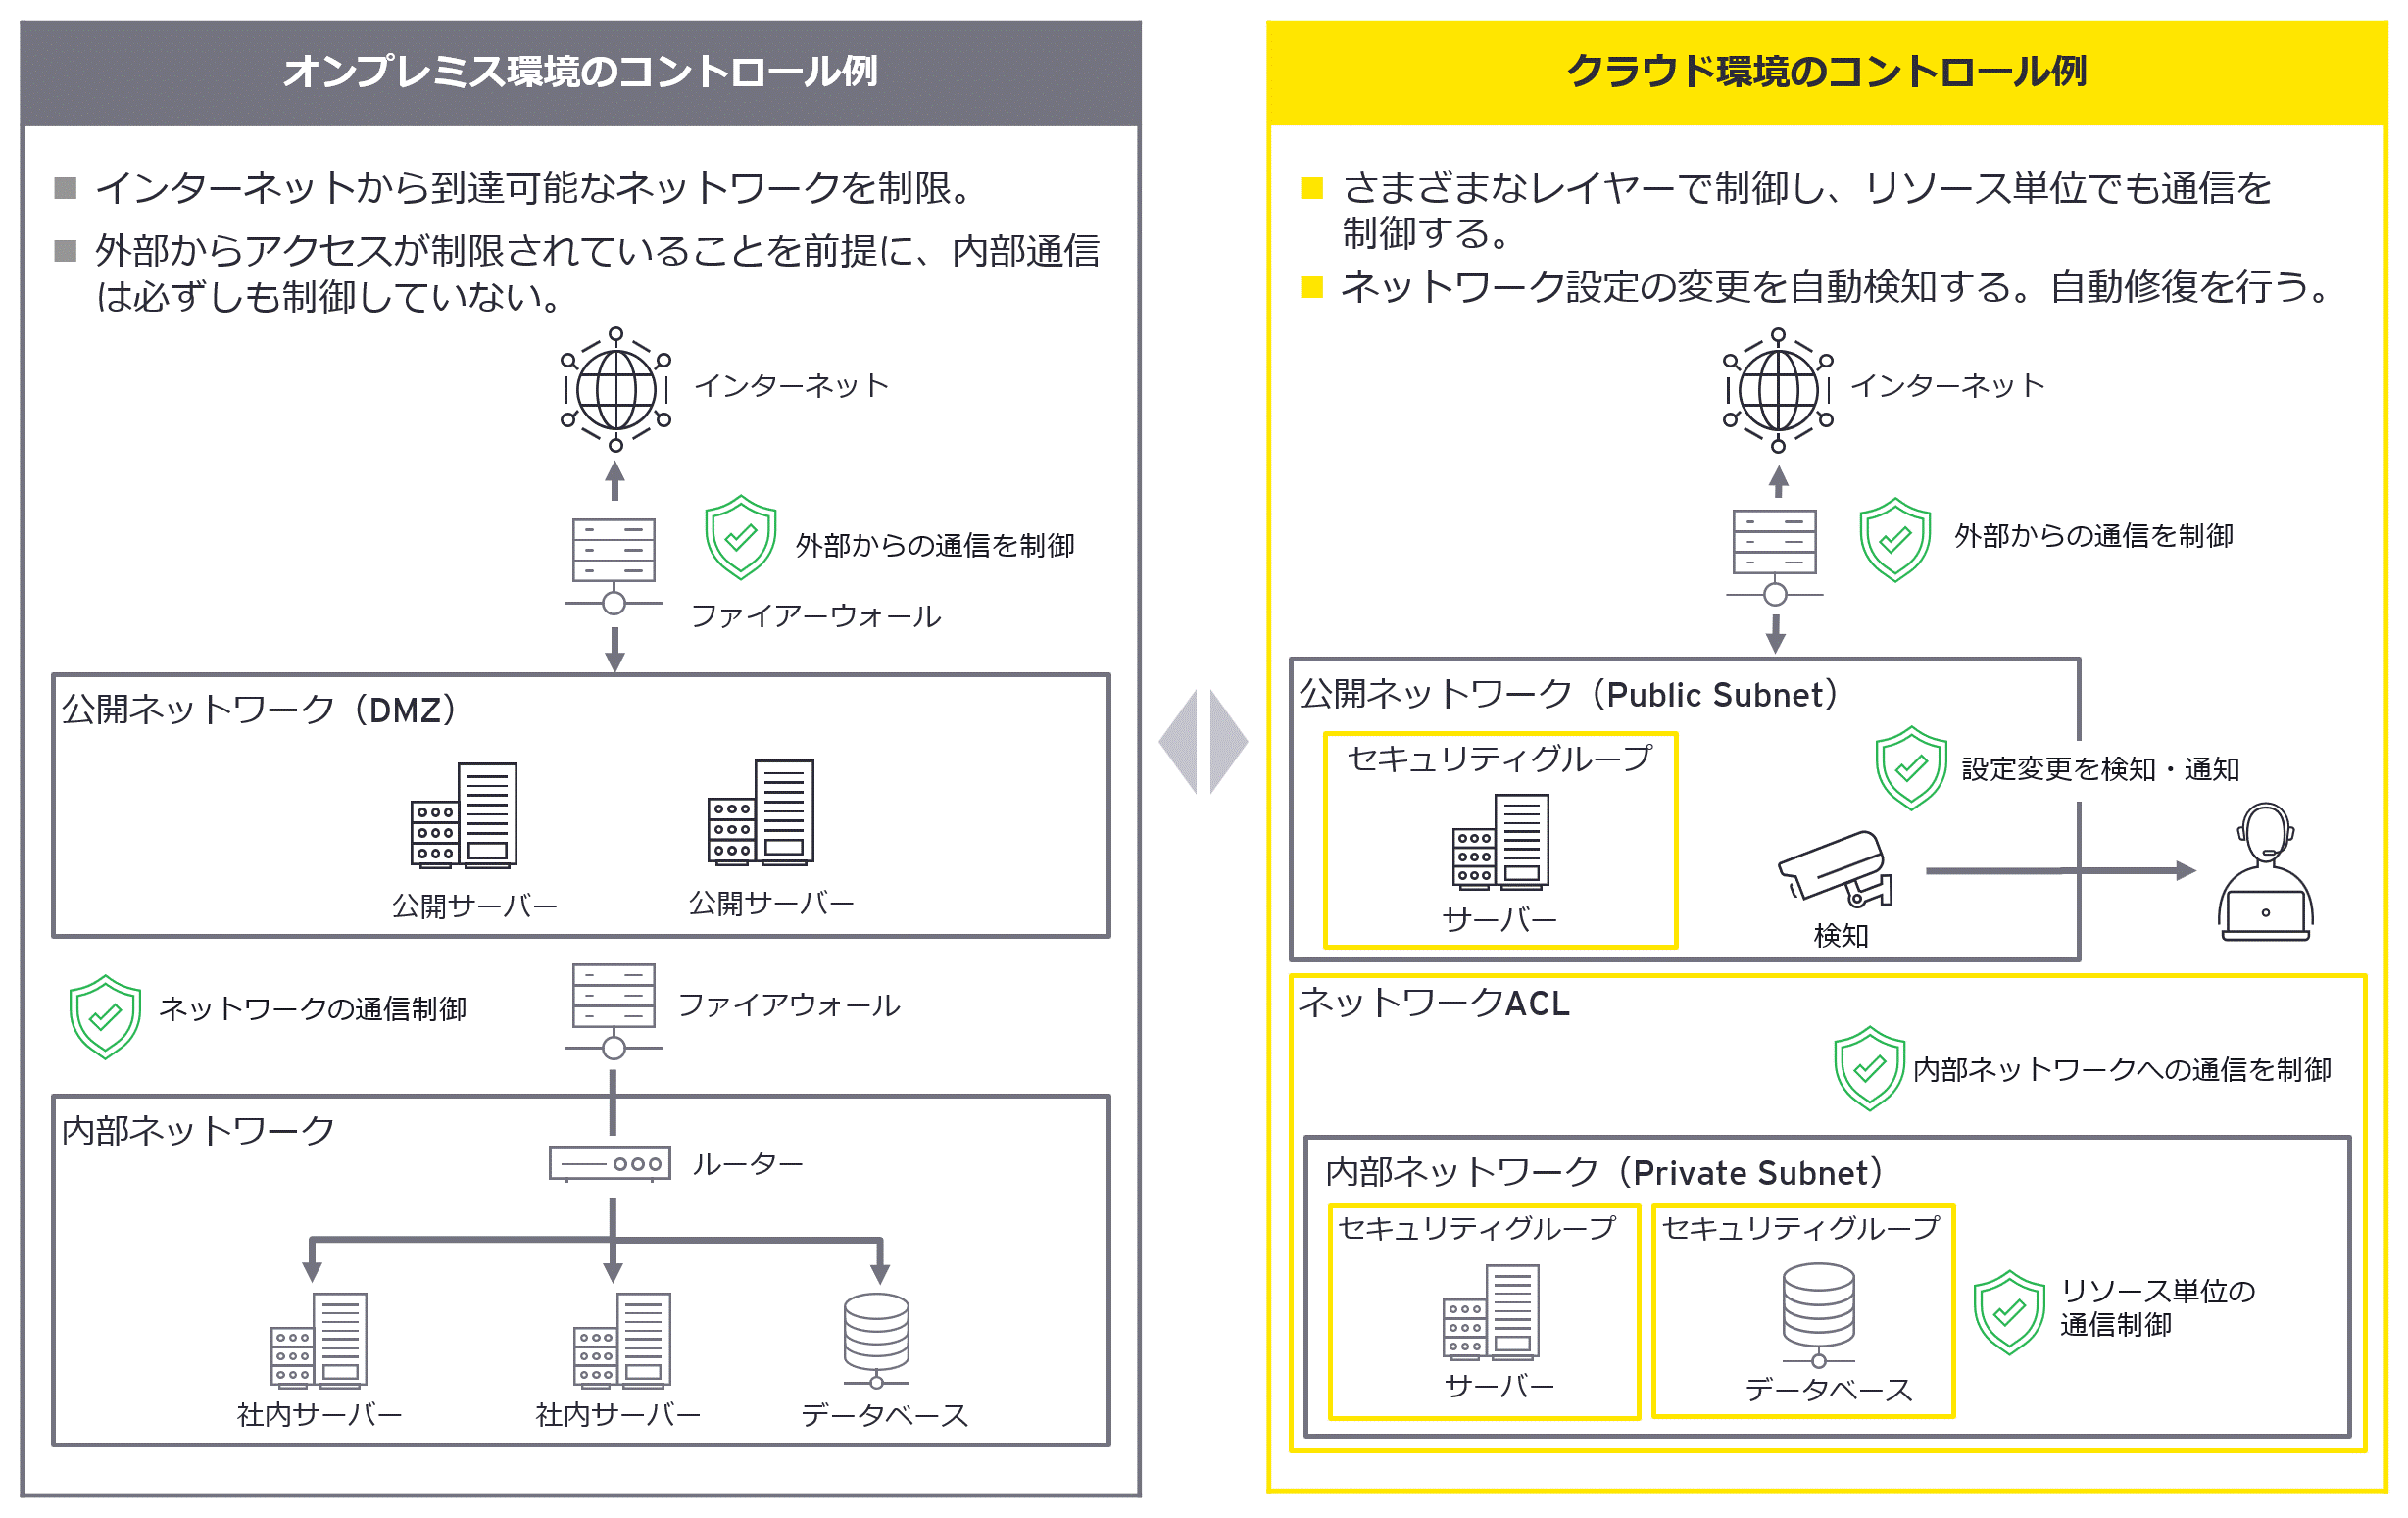
※ DMZ:インターネットと内部ネットワークの間に配置される防御用のネットワーク領域。ネットワークACL:ネットワーク間の通信を許可または拒否するAWSのサービス。セキュリティグループ:リソースへの通信を個別に制御するAWSのサービス。
3. クラウド環境における監査の留意点
前述の通り、パブリッククラウド環境においては、認証・アクセス管理、データ保護、ネットワーク制御など、考慮すべきリスクとコントロールが多岐にわたります。
これらのコントロールは、規程やルールの上で定義されているだけでは、その有効性を十分に評価することはできません。クラウド環境では、個々の設定内容がセキュリティリスクの顕在化に直接影響する可能性があるため、コントロールが意図どおりに構成・運用されているかを、設計ドキュメントや実環境の設定状況等を通じて確認することが重要となります。
そのため、クラウドに関するセキュリティ監査を実施するにあたっては、ポリシーや手順の確認にとどまらず、クラウド実環境の設定状況や設計を含めた監査アプローチが求められます。
その一方で、実際の設定状況や設計を評価するためには、クラウドサービスの仕様に関する監査人の理解に加え、さまざまなサービスの中から優先順位をつけてスコープを絞り込む必要があります。自社のシステム構成やリスク特性に応じて適切なスコーピングを行い、評価、改善提言までを一貫して進めることが、クラウド活用が進む企業におけるセキュリティ監査の高度化につながります。
【共同執筆者】
高松 有二
EY新日本有限責任監査法人 Technology Risk事業部 シニアマネージャー
逢沢 祥弘
EY新日本有限責任監査法人 Technology Risk事業部 シニアコンサルタント
サマリー
クラウド利用の拡大に伴い、アタックサーフェスが増大する中、フロンティアAIの発展などを背景として、サイバーセキュリティ上の脅威は高度化・複雑化しています。このような環境下において、基本的なセキュリティ対策であるサイバーハイジーンの徹底がこれまで以上に重要です。自社のクラウド環境について規程や手順の整備状況にとどまらず、実際の設定・設計に基づくレビューを実施し、クラウドの特性を踏まえたコントロールが適切に機能しているかを評価することで、自社のサイバーセキュリティ管理態勢を的確に把握することが求められています。
EYの関連サービス
-
技術の急速な進歩は、サイバー脅威の指数関数的な増加と相まって、技術インフラへのリスクエクスポージャーを増大させています。近年では、サイバーセキュリティインシデントによって生産設備が停止し、ビジネスの継続が困難になる事象や、決算をつかさどるシステムが停止し、決算遅延やその他会計数値に直接的な影響を与えるような事象も複数発生しています。また、従業員や部外者による不正アクセスや不注意による情報漏えい等も依然としてビジネスにおける脅威となっています。
続きを読む