EYとは、アーンスト・アンド・ヤング・グローバル・リミテッドのグローバルネットワークであり、単体、もしくは複数のメンバーファームを指し、各メンバーファームは法的に独立した組織です。アーンスト・アンド・ヤング・グローバル・リミテッドは、英国の保証有限責任会社であり、顧客サービスは提供していません。
海外子会社のITガバナンスは、本社のルール整備だけでは十分に機能しないケースが少なくありません。本稿では、本社のIT部門がまず把握すべき3つのポイントを解説します。
要点
- 海外子会社のIT環境や責任体制が未整理の場合、リスクの所在を把握できない。
- 本社ルールは海外子会社ごとに解釈や運用が異なり、実効性にばらつきが生じる。
- 責任の明確化と実効状況の継続的なモニタリングにより、ガバナンスの実効性を高めることが重要である。
はじめに
本シリーズでは、海外子会社のITガバナンスを本社としてどのように把握・管理すべきか、実務で直面しやすい課題とその対応の考え方を、複数回に分けて解説します。
私たちはこれまで、監査クライアント・非監査クライアントを問わず、外部監査および内部監査のシステム監査人として多くの企業に関与してきました。その中で、IT担当者が日々直面するさまざまな課題を実務の現場で数多く見てきました。こうした経験を踏まえ、「グローバル企業における海外子会社のITガバナンス」をテーマに、本シリーズとして発信します。
昨今は、製造業に限らず、住宅メーカーや消費財セクターなどでも、海外展開を加速させる企業が増えています。また、海外展開の進展に加え、海外投資家や規制当局から求められるガバナンス水準も高まっています。このような環境下では、グローバルで一貫したガバナンスの構築やIT管理の確保が、経営上の重要なテーマとなっています。
一方で、実務の現場では、本社のIT部門が海外子会社の実態を十分に把握できていないケースも少なくありません。日常的なやり取りが限定的である場合や、現地任せの運用が長年続いている場合には、システムおよびネットワーク構成やデータの取り扱い、アクセス権限の管理状況などが不透明になりがちです。その結果、サイバーセキュリティインシデントが発生した際に、監査人からの指摘を受けて初めて実態把握に着手する、という後手の対応に陥ることがあります。
こうした背景を踏まえ、本シリーズでは、実務の現場で生じている具体的な課題を起点に、海外子会社のITガバナンスをどのように管理し、どのように課題へ対応していくべきかについて整理していきます。
第1回となる本稿では、本社のIT部門の担当者が海外子会社のITガバナンスを強化するため、最初に把握すべき“3つのポイント”について解説します。
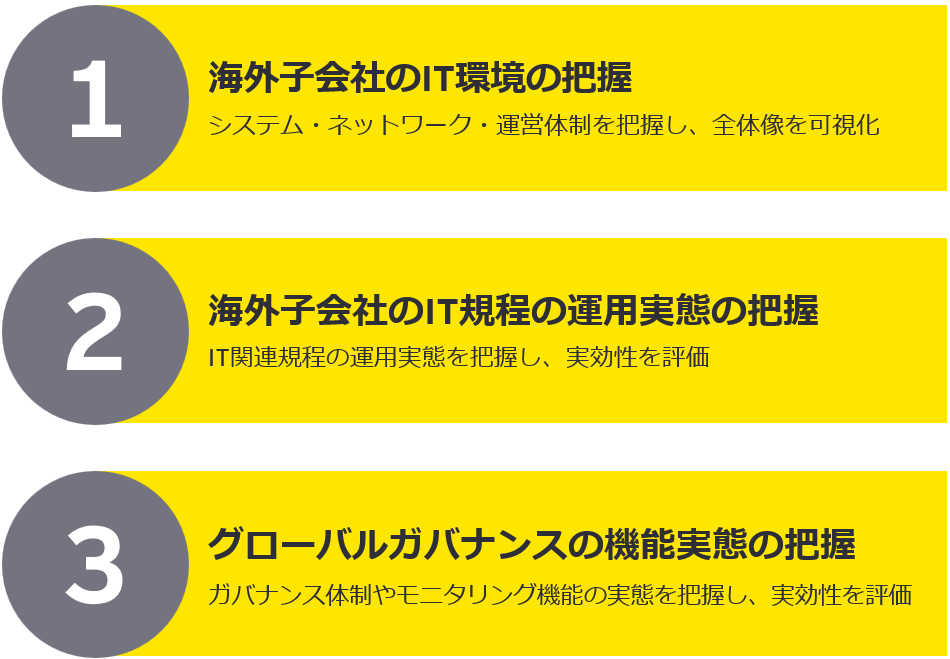
1. 海外子会社のIT環境の把握
まず1つ目のポイントは、IT環境の全体像の把握です。海外子会社にどのようなシステムが存在し、どのような構成になっているのかを把握することは、すべての出発点となります。
しかし実務上は、そもそも海外子会社においてITの責任者や担当者が明確に特定されていない、あるいは役割分担が曖昧なまま運用されているケースも少なくありません。このような状況では、誰に確認すべきかが定まらず、結果として正確な情報収集が進まないという問題が生じます。
そのため、ERPや会計システムといった基幹系システムに限らず、周辺の業務システムやネットワーク環境も含めた全体像の把握に加え、「誰がどの領域を管理しているのか」といった体制面の把握も併せて行う必要があります。また、クラウドサービスの利用状況や、外部ベンダーへの委託の有無なども重要な観点となります。
ここが曖昧なままでは、リスクの所在そのものを特定することができません。
2. 海外子会社のIT規程の運用実態の把握
2つ目に、ルールがどのように解釈され、運用されているかという点です。多くのグローバル企業では、グループ共通のセキュリティポリシーやルールが整備されています。しかし、同一のルールであっても、海外子会社ごとに解釈や適用範囲が異なり、実際の運用は大きくばらつくケースが見られます。海外子会社の規模や事業内容が本社と大きく異なる場合、本社の前提に基づいたルールがそのままでは適合せず、現場で実行が困難となるケースも少なくありません。小規模な海外子会社では人員の制約から職務分掌が成立しない場合や、事業特性の違いによりリスクの重点領域が異なる場合もあります。こうした違いを踏まえずに一律に本社が定めたルールを適用すると、形式的な対応にとどまり、実効性が伴わない運用となるおそれがあります。
本社として「準拠している」という報告を受けていても、その内容がどのような前提で整理されているのか、実際にどの水準まで対応されているのかを把握しなければ、ルールの実効性を正しく評価することはできません。規程の存在確認だけではなく、「どのように運用されているか」という、運用実態を把握することが重要です。
3. グローバルガバナンスの機能実態の把握
3つ目に、グローバル企業としてルールを継続的に機能させる仕組みが整備されているかという点です。本社と海外子会社の役割分担や責任の所在が不明確な場合、グローバルガバナンスの実効性は大きく低下します。
多くの企業では、方針や重要な意思決定は本社が担い、日々の運用は海外子会社に委ねられていますが、このとき意思決定と実行の間に十分な連携がなければ、ルールは形骸化しやすくなります。
そのため、誰が最終的な責任を持つのか、問題発生時にどのようにエスカレーションが行われるのかに加え、各海外子会社の実態に応じて運用可能な体制となっているかを確認することが重要です。さらに、インシデントや例外を適時に把握し、対応状況を継続的にモニタリングする仕組みが機能しているかといった点も併せて確認する必要があります。
ルールが存在するだけでなく、それを前提として各海外子会社の特性に応じて無理なく運用され続ける仕組みが整備されているかという観点から、機能実態を把握することが不可欠です。
さいごに
これら3つの視点に共通するのは、形式ではなく実態に着目するという点です。本社としてルールやフレームワークを整備すること自体は重要ですが、それだけで海外子会社のITガバナンスが機能するとは限りません。むしろ、海外子会社でどのように解釈され、どのように運用されているか、問題が発生した際にどのように対応されるのかといった実態を把握することが、ITガバナンス管理の要となります。
次回は、セキュリティインシデントへの対応を例に、「本社のセキュリティルールはなぜ海外子会社で機能しないのか」という点に焦点を当て、課題と対応方針を整理します。
【共同執筆者】
古山 英雅 EY新日本有限責任監査法人 シニアマネージャー
板倉 由樹 EY新日本有限責任監査法人 マネージャー
サマリー
海外子会社のITガバナンスを強化するには、IT環境の全体把握、ルールの運用実態の把握、グローバルガバナンスの機能実態の把握が不可欠です。本稿では本社のIT部門が初期段階で把握すべき3つのポイントを整理します。
関連記事
グローバル企業では、本社と海外子会社のセキュリティ運用にギャップが生じ、検知遅延や報告不足、認識差、体制不備が課題となっています。本稿では、実態把握や基準の統一、役割の明確化によるグループ全体で統一した管理の必要性を解説します。
EYの関連サービス
-
ITガバナンス・ITマネジメントの向上に向けた実効性に寄与するシステム監査業務の実施を支援致します。
続きを読む -
技術の急速な進歩は、サイバー脅威の指数関数的な増加と相まって、技術インフラへのリスクエクスポージャーを増大させています。近年では、サイバーセキュリティインシデントによって生産設備が停止し、ビジネスの継続が困難になる事象や、決算をつかさどるシステムが停止し、決算遅延やその他会計数値に直接的な影響を与えるような事象も複数発生しています。また、従業員や部外者による不正アクセスや不注意による情報漏えい等も依然としてビジネスにおける脅威となっています。
続きを読む -
近年のデジタルトランスフォーメーション(DX)の進展や、IoT機器の普及、サイバー犯罪の進化、テレワーク等の勤務環境の変化により、セキュリティリスクが高まっています。セキュリティリスクに対して十分な対応を行い、企業価値を維持するためには、セキュリティ対策状況についての現状の診断及び改善に向けた目標の設定と改善点の明確化を行うことが必要です。 EYでは、サイバーセキュリティを含む監査実績を基に、監査目的に合致したクライテリアで評価を行い、課題の抽出及び具体的な改善案を提示します。また、EYのグローバルなネットワークを活用し、海外拠点に対する監査・診断も対象スコープに含めることで、グローバル全体での管理態勢の維持・向上に貢献します。
続きを読む -
サイバー空間をめぐる脅威は、日々高まりを見せ、その高度化は複雑さを増しています。それに伴い、監査基準委員会報告書315「企業及び企業環境の理解を通じた重要な虚偽表示リスクの識別と評価」においてセキュリティに係る重要性がうたわれるようになり、日本公認会計士協会テクノロジー委員会研究文書報告第10号「サイバーセキュリティリスクへの監査人の対応(研究文書)」が公開される等、財務諸表監査でもサイバーセキュリティリスクへの対応が求められるようになりました。また、2024年4月1日から始まった事業年度から適用となる「財務報告に係る内部統制の評価及び監査に関する実施基準」(通称:J-SOX)の改訂においても「情報システムに係るセキュリティの確保が重要」と明記されています。これらを受け、企業や組織はサイバーセキュリティリスクに対応した内部統制の構築・運用が求められています。
続きを読む -
近年、企業や組織がデジタルトランスフォーメーション(DX)を推進する中、DX推進に不可欠なクラウドサービスの利用拡大の動きが加速しています。クラウドサービスは新規サービスの登場や機能追加等、変化が激しいため、利用する企業や組織にとっては膨大なクラウドサービスを安全に使いこなすための実践的な管理態勢構築の重要性が増してきています。クラウドサービスを安心・安全に利用するには、技術的なセキュリティ対策にとどまらず、コンプライアンスや法規制への対応等のガバナンスも含め、幅広い領域での検討が必要です。
続きを読む -
企業が効率的・継続的に内部統制報告制度に対応するために、グループ会社を含む自社の財務報告に係る内部統制の構築及び評価範囲、文書化・評価項目、運営体制などの現状を診断の上、効率化・高度化をEYのプロフェッショナルが支援します。
続きを読む