EYとは、アーンスト・アンド・ヤング・グローバル・リミテッドのグローバルネットワークであり、単体、もしくは複数のメンバーファームを指し、各メンバーファームは法的に独立した組織です。アーンスト・アンド・ヤング・グローバル・リミテッドは、英国の保証有限責任会社であり、顧客サービスは提供していません。
グローバル企業では、本社がセキュリティルールや対応手順を整備していても、海外子会社における実際の運用との間にギャップが生じ、本社が想定したとおりに機能しないことがあります。本稿では、システム監査人の実務経験に基づき、その課題と対応方針を整理します。
要点
- グループ共通のインシデント対応手順と、海外子会社における実際の運用との間に乖離が生じている。
- 本社と海外子会社でリスク評価や優先順位の判断基準が共有されておらず、対応の遅延やばらつきにつながる。
- 運用実態の把握、共通の評価基準の整備、役割分担と責任の明確化により、グループ全体で一貫したセキュリティ管理を実現することが重要である。
システム監査人が実務で直面してきた、グローバル企業のITセキュリティインシデント対応の難しさ
システム監査人がグローバル企業の監査実務で直面する課題の1つが、本社の認識と海外子会社における実際のセキュリティ運用との間に生じるギャップです。
このギャップは、多くの場合、サイバーセキュリティインシデントが発生した際に顕在化します。
例えば、海外子会社で不正アクセスやマルウェア感染が発生したにもかかわらず、
- 検知が遅れる
- 初動対応が海外子会社ごとにばらつく
- 本社への報告が遅延する、または限定的にしか共有されない
といった事象に直面するケースがあります。
その結果、本社が「重大な問題は発生していない」と認識している一方で、実際には複数の海外子会社でインシデントが繰り返し発生し、グループ全体としてセキュリティリスクを十分に把握できていないことがあります。
このような状況では、個別のインシデントが海外子会社だけの問題として処理され、グループとして攻撃の横展開や影響の拡大を防ぐ機会を逸する可能性があります。
特にサイバーセキュリティインシデントへの対応遅延は、業務停止やサプライチェーンへの影響にとどまらず、外部への説明対応やステークホルダーへの信用毀損に波及し、企業価値に直接的な影響を与えます。
こうしたリスクを踏まえると、セキュリティ対策やセキュリティ統制の適切な運用は単なる海外子会社のIT部門の課題ではなく、グローバルに取り組むべき経営課題として位置付ける必要があります。
セキュリティインシデント対応における典型的な課題
システム監査人として、インシデント対応に関連して以下のような課題に繰り返し直面しています。
1. グループ方針と運用実態の乖離
<グループ方針として整備されたインシデント対応手順や報告経路が、海外子会社では必ずしもそのとおりに運用されていないケース>
本社ではグループ方針としてインシデント対応手順や報告経路が整備されているものの、海外子会社では必ずしもそのとおりに運用されていないケースがあります。
例えば、ある企業では、グループ共通のインシデント対応手順において、マルウェア感染や不審なログイン試行を検知した場合には、その重大性の判断にかかわらず、速やかに本社へ報告することが定められていました。しかし、海外子会社では、担当者への周知や報告経路の整備が十分でなかったため、これらの事象が通常のITトラブルとして処理され、本社に報告されていませんでした。
このように、グループ共通の報告手順が定められていても、その内容が海外子会社の担当者に十分に理解されていない場合や、実行するための報告経路や連絡先が整備されていない場合には、方針どおりの運用が行われない可能性があります。その結果、本社はグループ方針に基づいてインシデント情報を集約できていると認識していても、実際には重要な情報を把握できていないことがあります。
この課題の背景には、本社がグループ方針の整備状況だけでなく、海外子会社における実際の運用状況を十分に把握できていないことがあります。特に、以下のような運用状況が確認されていないケースは少なくありません。
- グループ共通のインシデント対応手順が海外子会社の担当者に周知され、理解されているか
- 報告経路および本社の連絡先が明確になっているか
- 報告対象となるインシデントが海外子会社の業務手順に明示されているか
- これまで発生したインシデントが業務手順どおり本社へ報告されているか
- 報告漏れや報告遅延の有無が定期的に確認されているか
2. リスク評価の相違
<本社と海外子会社でリスクの評価が一致しないケース>
グループ方針に従ってインシデントが本社へ報告された場合でも、本社と海外子会社の間で、その重大性や対応の優先順位に関する評価が一致しないことがあります。
例えば、海外子会社で不審な外部通信が検知されたものの、海外子会社では業務停止や顧客への影響が発生していないことを理由に、重大なインシデントとは判断されなかったケースがあります。一方で、本社の視点では、侵入経路が特定されていないこと、他の海外子会社へ影響が広がる可能性が否定できないこと、同様の事象が他地域でも発生する可能性があることから、グループ全体で確認すべき重要なセキュリティリスクと評価される場合があります。
海外子会社では「業務影響がないため問題は限定的」と捉えられる事象であっても、本社から見ると、攻撃の兆候や統制上の弱点を示す重要なシグナルである場合があります。これは、海外子会社が当該子会社への直接的な影響を中心に評価する一方、本社は他の海外子会社やグループ共通基盤への波及可能性も含めて評価するためです。
したがって、インシデントの重大性を判断する際には、個々の海外子会社への影響だけでなく、グループ全体への波及可能性を含めた共通の評価基準を設けることが重要です。こうした評価基準が共有されていない場合、対応の優先順位について認識の相違が生じ、必要な対応が遅れるおそれがあります。
3. 役割分担と責任の所在の曖昧さ
<「誰がどこまで責任を持つのか」が明確でないケース>
セキュリティインシデントへの対応や脆弱性への対処において、「誰がどこまで責任を持つのか」が明確になっていないケースがあります。
例えば、海外子会社で利用しているサーバーやネットワーク機器について重要な脆弱性が公表された場合でも、海外子会社のIT担当者、外部ベンダー、本社のIT部門の間で、誰が影響の有無を確認するのか、誰が対応の要否を判断するのか、誰が対応状況を確認し、対応完了までフォローアップするのかが明確になっていないことがあります。
その結果、海外子会社では「外部ベンダーが対応しているはず」と考え、本社では「海外子会社側で確認しているはず」と考えるなど、責任の所在が曖昧なまま必要な対応が進まないことがあります。特に、小規模な海外子会社では、脆弱性情報を継続的に確認する体制が十分に整備されておらず、重要なセキュリティ更新が適時に適用されないリスクがあります。
インシデント発生後の原因分析や再発防止策についても、本社、海外子会社、外部ベンダーの役割分担が明確でなければ、十分な振り返りや改善活動が行われず、同様の問題が繰り返される可能性があります。
このような状況では、脆弱性への対応遅延や再発防止策の実施不足により、不正アクセスやマルウェア感染などのリスクが高まります。
海外子会社の運用実態を把握し、課題に応じた対策を講じる
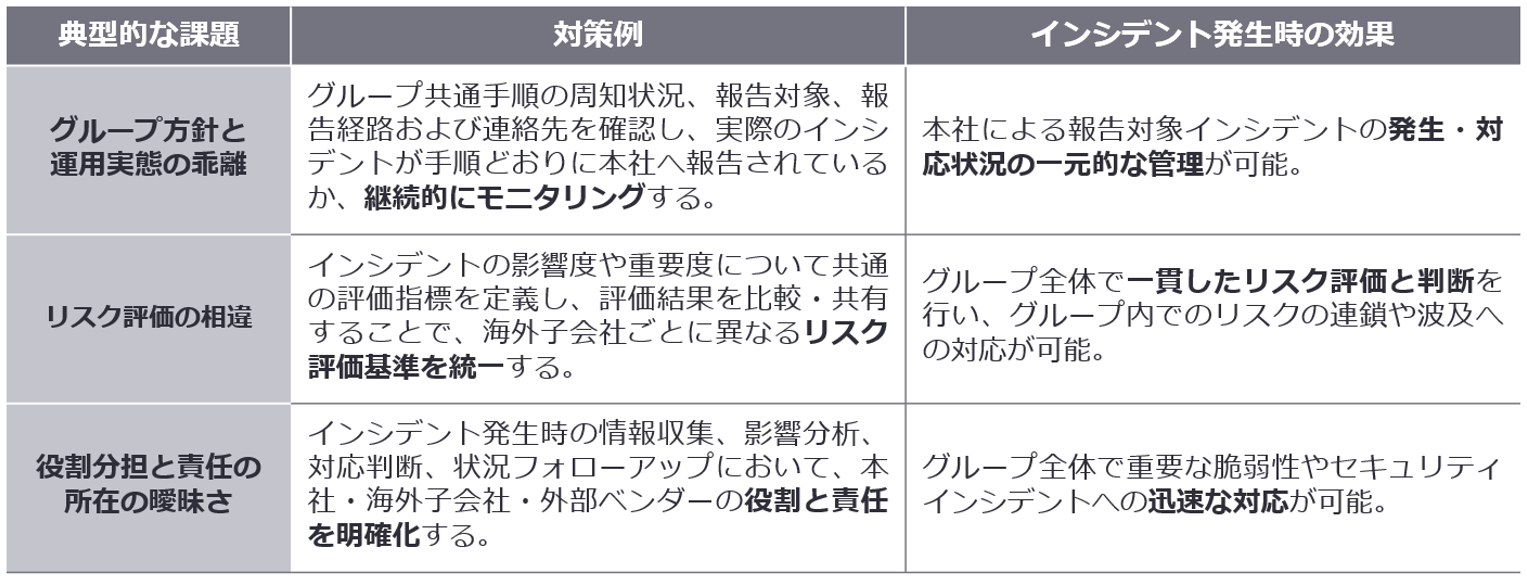
グループ全体でセキュリティインシデントに円滑に対応するため、それぞれの課題に応じた対応策を講じる必要があります。
1. グループ方針と運用実態の乖離への対応
<運用状況の確認とモニタリング>
最初に取り組むべきは、海外子会社におけるグループ方針の運用状況を把握し、定められた手順が確実に運用されるための仕組みを整備することです。
- グループ共通のインシデント対応手順の周知状況を確認する
- 海外子会社ごとの報告経路、担当者および本社の連絡先を明確にする
- 報告対象となるインシデントと報告期限を業務手順に明示する
- 実際に発生したインシデントが手順どおり本社へ報告されているか確認する
- 報告漏れや報告遅延の有無を継続的にモニタリングする
これにより、グループ方針と実際の運用との乖離を把握し、インシデントの発生状況や対応状況を本社が一元的に管理できるようになります。また、報告対象となるインシデントの範囲を明確にするためには、各海外子会社が利用する主要なシステムやネットワーク環境を整理しておくことも重要です。
2. リスク評価の相違への対応
<評価基準の統一>
本社と海外子会社のリスク評価の相違を抑えるためには、インシデントの重大性を判断する共通の評価基準を設けることが重要です。
例えば、インシデント対応であれば具体的には、
- 業務停止、財務的影響、情報漏えい、グループ全体への波及可能性などを共通の指標で評価する
- 過去のインシデント事例を用いて、重大性や優先順位の評価をすり合わせる
- 評価結果を一覧化し、海外子会社間で比較できるようにする
これにより、海外子会社ごとの判断に依存せず、グループ全体で一貫した評価と対応判断を行うことが可能となり、サイバーセキュリティリスクがグループ内で連鎖・波及する事態にも、適切に対応できます。
3. 役割分担と責任の所在の曖昧さへの対応
<役割分担と責任の明確化>
役割分担と責任の所在が曖昧な場合には、本社、海外子会社、外部ベンダーの間で、誰が何を実施し、誰が判断し、誰が対応完了を確認するのかを明確にする必要があります。
特に、重要な脆弱性が公表された場合やセキュリティインシデントが発生した場合には、情報収集、影響範囲の確認、対応の要否の判断、対応完了までのフォローアップを誰が担うのか、あらかじめ定めておく必要があります。
具体的には、
- 海外子会社ごとのセキュリティ対応責任者および本社との連携窓口を明確にする
- 情報収集、影響範囲の確認、対応の要否の判断、初動対応および対応完了の確認について、それぞれの役割を整理する
- 原因調査、本社への報告および再発防止策の策定について、それぞれの役割を整理する
- 海外子会社で判断が難しい場合には、本社のIT部門や外部専門家が補完的に関与できる体制を整備する
- 対応後は、再発防止策の実施状況と残存リスクの有無を確認し、継続的にフォローアップする
これにより、本社と海外子会社の間で「誰かが対応しているはず」という役割認識の食い違いを防ぎ、重要な脆弱性やセキュリティインシデントへの迅速な対応が可能となります。また、対応状況を本社が継続的に把握することで、海外子会社ごとのばらつきを抑え、グループ全体で一貫したセキュリティ管理を実現することができます。
まとめ
本社がセキュリティルールやインシデント対応手順を整備することは、海外子会社を含めたITガバナンスの重要な出発点です。しかし、実務上は、海外子会社の事業規模、人員体制、システム環境、現地の業務慣行などにより、本社が想定したとおりにルールが運用されないケースが少なくありません。
重要なのは、ルールの有無や形式的な準拠状況だけではなく、各海外子会社において、ルールがどのように解釈され、実際の業務プロセスでどのように運用されているかを把握することです。特にインシデント対応において、報告基準や連絡経路が整備されていない場合、重大性の評価基準が共有されていない場合、また、原因分析や再発防止に関する責任が明確でない場合には、対応の遅れや同様の問題の再発につながる可能性があります。
そのため、本社は各海外子会社のシステム環境、責任者、報告体制、インシデントの発生・対応状況を把握し、インシデントの報告、評価、対応およびフォローアップをグループ全体で一貫して行う仕組みを構築する必要があります。
こうした仕組みを整備する上では、本社と海外子会社の間で「何をリスクと捉えるか」「どの程度重大と判断するか」というリスク認識の相違が課題となることがあります。次回は、「リスク認識がなぜ本社と海外子会社でずれるのか、その背景と実務上の留意点」について解説します。
【共同執筆者】
古山 英雅 EY新日本有限責任監査法人 シニアマネージャー
板倉 由樹 EY新日本有限責任監査法人 マネージャー
サマリー
グローバル企業では、本社と海外子会社のセキュリティ運用にギャップが生じ、インシデントの報告漏れ、リスク評価の相違、役割分担や責任の曖昧さが課題となっています。本稿では、運用実態の把握、共通の評価基準の整備、役割と責任の明確化を通じて、グループ全体で一貫したセキュリティ管理を実現するための考え方を解説します。
関連記事
海外子会社のIT実態をどう把握するか ― 本社が押さえるべき3つのポイント
海外子会社のITガバナンスを強化するには、IT環境の全体把握、ルール運用の実態理解、継続的なモニタリング体制の整備が不可欠です。本稿では本社ITが初期段階で押さえるべき3つの視点を整理します。
海外ガバナンス(不正対応)シリーズセミナー 第2回 現地マネジメントの長期化と内部通報制度
海外子会社のガバナンスに潜む不正リスクに、企業はどう備えるべきか。本セミナーでは、現地マネジメントの長期化と内部通報制度の形骸化という2つの重要テーマを取り上げ、実務上の課題と対応のポイントを解説します。
EYの関連サービス
-
ITガバナンス・ITマネジメントの向上に向けた実効性に寄与するシステム監査業務の実施を支援致します。
続きを読む -
技術の急速な進歩は、サイバー脅威の指数関数的な増加と相まって、技術インフラへのリスクエクスポージャーを増大させています。近年では、サイバーセキュリティインシデントによって生産設備が停止し、ビジネスの継続が困難になる事象や、決算をつかさどるシステムが停止し、決算遅延やその他会計数値に直接的な影響を与えるような事象も複数発生しています。また、従業員や部外者による不正アクセスや不注意による情報漏えい等も依然としてビジネスにおける脅威となっています。
続きを読む -
近年のデジタルトランスフォーメーション(DX)の進展や、IoT機器の普及、サイバー犯罪の進化、テレワーク等の勤務環境の変化により、セキュリティリスクが高まっています。セキュリティリスクに対して十分な対応を行い、企業価値を維持するためには、セキュリティ対策状況についての現状の診断及び改善に向けた目標の設定と改善点の明確化を行うことが必要です。 EYでは、サイバーセキュリティを含む監査実績を基に、監査目的に合致したクライテリアで評価を行い、課題の抽出及び具体的な改善案を提示します。また、EYのグローバルなネットワークを活用し、海外拠点に対する監査・診断も対象スコープに含めることで、グローバル全体での管理態勢の維持・向上に貢献します。
続きを読む -
サイバー空間をめぐる脅威は、日々高まりを見せ、その高度化は複雑さを増しています。それに伴い、監査基準委員会報告書315「企業及び企業環境の理解を通じた重要な虚偽表示リスクの識別と評価」においてセキュリティに係る重要性がうたわれるようになり、日本公認会計士協会テクノロジー委員会研究文書報告第10号「サイバーセキュリティリスクへの監査人の対応(研究文書)」が公開される等、財務諸表監査でもサイバーセキュリティリスクへの対応が求められるようになりました。また、2024年4月1日から始まった事業年度から適用となる「財務報告に係る内部統制の評価及び監査に関する実施基準」(通称:J-SOX)の改訂においても「情報システムに係るセキュリティの確保が重要」と明記されています。これらを受け、企業や組織はサイバーセキュリティリスクに対応した内部統制の構築・運用が求められています。
続きを読む -
近年、企業や組織がデジタルトランスフォーメーション(DX)を推進する中、DX推進に不可欠なクラウドサービスの利用拡大の動きが加速しています。クラウドサービスは新規サービスの登場や機能追加等、変化が激しいため、利用する企業や組織にとっては膨大なクラウドサービスを安全に使いこなすための実践的な管理態勢構築の重要性が増してきています。クラウドサービスを安心・安全に利用するには、技術的なセキュリティ対策にとどまらず、コンプライアンスや法規制への対応等のガバナンスも含め、幅広い領域での検討が必要です。
続きを読む -
企業が効率的・継続的に内部統制報告制度に対応するために、グループ会社を含む自社の財務報告に係る内部統制の構築及び評価範囲、文書化・評価項目、運営体制などの現状を診断の上、効率化・高度化をEYのプロフェッショナルが支援します。
続きを読む