EYとは、アーンスト・アンド・ヤング・グローバル・リミテッドのグローバルネットワークであり、単体、もしくは複数のメンバーファームを指し、各メンバーファームは法的に独立した組織です。アーンスト・アンド・ヤング・グローバル・リミテッドは、英国の保証有限責任会社であり、顧客サービスは提供していません。
サイバー攻撃は、システム障害にとどまらず事業継続や企業価値に影響を及ぼす経営上の重要課題です。本稿では、自然災害を想定したBCPとの違いを踏まえながら、サイバーBCPの必要性と、重要業務の特定、代替業務フロー、調査・復旧手順の整備など、実務上検討すべきポイントについて解説します。
本稿の執筆者
EY新日本有限責任監査法人 Technology Risk事業部
システム監査技術者・CISSP(Certified Information Systems Security Professional) 竹中 淳一
多種多様な規模・業界のクライアントに対して20年以上のIT監査業務、アドバイザリー業務の提供経験を有する。現在はセキュリティ監査、サイバーBCP策定、各種セキュリティ規制への対応等の支援をリードしている。
※所属・役職は記事公開時のものです
要点
- サイバー攻撃は事業停止や情報漏えいを招く経営リスクであり、フロンティアAIの登場によりリスクはさらに増している。
- リスクに対応して事業を継続させるにはサイバーBCPが必要であるが、策定されている企業はまだ多くない。
- サイバーBCP策定の必要性と策定に当たっての検討ポイントを解説。
Ⅰ はじめに
企業活動の多くがデジタル技術に支えられるようになった今、サイバー攻撃は「情報システム部門だけの問題」ではなくなっています。受注、出荷、在庫管理、会計、資金決済、給与支払い、社内外の連絡。こうした日々の業務の多くは、システムやネットワーク、データが使えることを前提に成り立っています。
もし、ランサムウェアなどの攻撃によって主要なシステムが突然使えなくなったらどうなるでしょうか。メールが使えない、注文情報が確認できない、請求や支払いが進まない、工場や物流の動きが止まる、決算作業に必要なデータが確認できない――。サイバー攻撃は、目に見える建物や設備を壊さなくても、企業活動を大きく止めてしまう可能性があります。
サイバー攻撃は年々高度化しており、被害を完全に防止することは困難であるため、侵入されることを前提として、インシデント発生時にしなやか、かつ迅速に業務復旧につなげるサイバーBCPの策定が求められています。
本稿では、経営の視点から、サイバーリスクに対応した事業継続計画(BCP)の必要性について考察します。
Ⅱ 事業継続計画(BCP)とは
事業継続計画(以下、BCP:Business Continuity Plan)とは、企業が自然災害、大火災、テロなどの緊急事態に遭遇した場合において、事業の損害を最小限にとどめつつ、中核となる事業の継続あるいは早期復旧を可能とするために、平時に行うべき活動や緊急時における事業継続のための方法、手段などを記載した計画のことを指します。
日本においては2011年の東日本大震災により自然災害を想定リスクとしたBCPが着目され、2020年に発生したコロナウイルス感染症(COVID-19)により感染症を想定リスクとした形でBCPの策定が進んできました。内閣府の「令和7年度 企業の事業継続及び防災の取組に関する実態調査(令和8年3月)」によると、大企業では75.8%が「策定済」と回答されています※1。
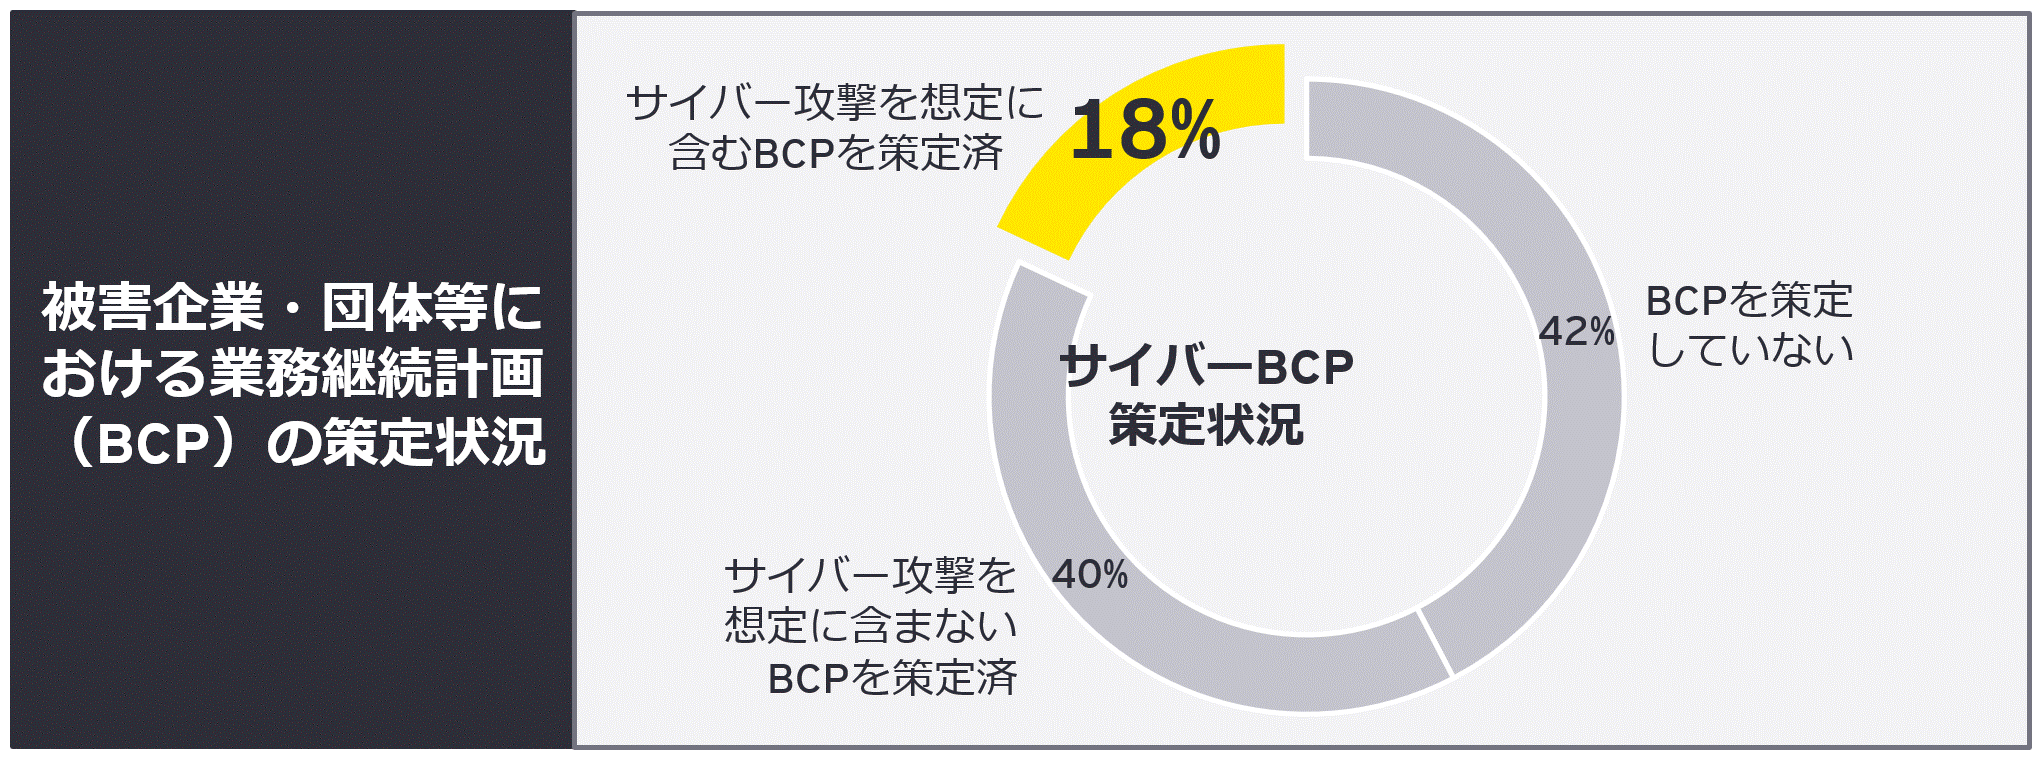
一方で、警察庁がランサムウェア被害にあった企業・団体にアンケート調査を行った結果によると、サイバー攻撃を想定に含むBCPを策定済と回答した企業は約18%にとどまっており、多くの日本企業においてサイバーリスクに対応したBCPが策定されていない状況がうかがえます(<図1>参照)。
図1 サイバーBCPの策定状況
出所:警察庁「令和7年におけるサイバー空間をめぐる脅威の情勢等について(令和8年3月)」www.npa.go.jp/publications/statistics/cybersecurity/data/R7/R07_cyber_jousei.pdf(2026年8月6日アクセス)を基にEY作成
※1 内閣府「令和7年度 企業の事業継続及び防災の取組に関する実態調査(令和8年3月)」www.bousai.go.jp/kyoiku/kigyou/pdf/r7_chosa.pdf(2026年8月6日アクセス)
Ⅲ 自然災害とサイバー攻撃を想定したBCPの相違点
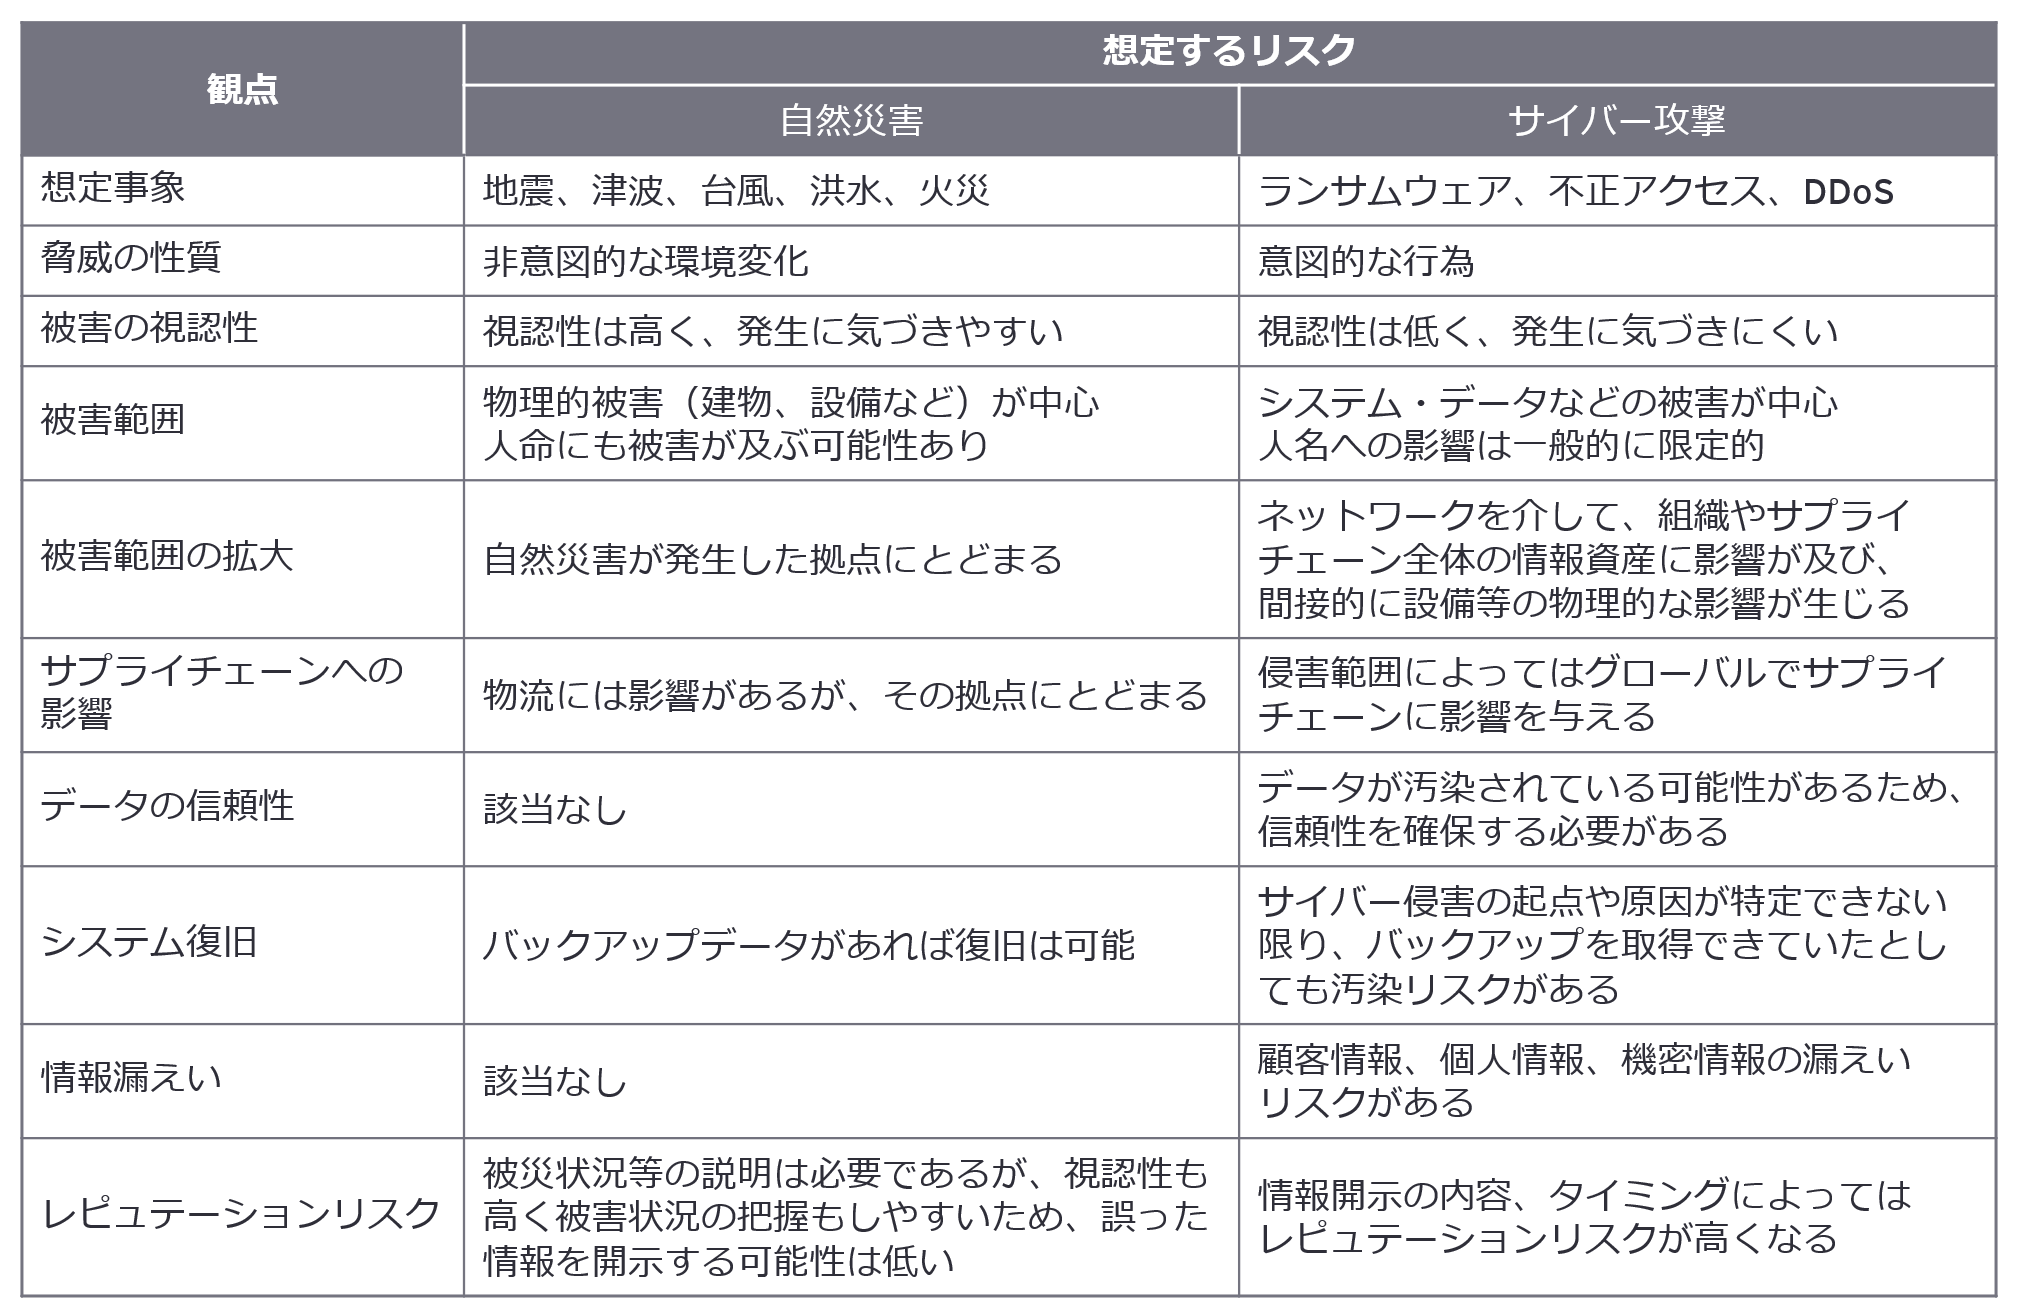
自然災害の場合、物理的な被害が中心となるため、発生したことをすぐに検知でき、被害範囲や状況は比較的把握しやすい傾向があります。一方、サイバー攻撃は、ツールでの異常検知やシステム上の不具合等により初めて検知が可能となりますが、攻撃を受けたタイミングは検知したタイミングよりも前であることが多く、被害範囲や状況を把握するには調査も要するため時間がかかることが一般的です。
また、自然災害の場合は、災害が発生した拠点に被害範囲は限定されますが、サイバー攻撃の場合はネットワークを介して初期に侵害された箇所から被害範囲が広がっていくという特徴もあります。そのため、サプライチェーンへの影響も広範囲に及ぶ可能性が高いと言えます。
ITシステムの面でも、自然災害の場合にはデータの信頼性の論点はありませんが、サイバー攻撃の場合には検討する必要が出てきます。バックアップを取得していたとしても、そのバックアップデータ自体が汚染されている可能性もあるためです。専門家による調査が行われ、バックアップデータの信頼性が十分に確保できてからシステム復旧となるため、自然災害の場合と比べるとシステム復旧にも時間を要することになります。
さらにサイバー攻撃の場合には情報漏えいを伴うことが一般的です。顧客情報や個人情報、機密情報といった重要な情報が攻撃者によって搾取され、身代金の要求が行われることもあります。情報漏えいが発生した場合には、損害賠償、契約上の責任、法令対応、顧客・取引先への説明なども検討が必要になりますし、説明のタイミングが遅れることや、説明内容が二転三転することによって投資家や顧客からの信頼を失う可能性もあります。
こうしたサイバー攻撃の特性から、自然災害を想定したBCPのみではサイバー攻撃に対して適切な対応を取ることは困難であると言えます。
表1 自然災害とサイバー攻撃における想定するリスクの違い
出所:EY作成
Ⅳ サイバーBCPを策定する際に必要な検討要素
ここでは、サイバーBCPの策定に当たって特に検討をしておくべき事項をいくつかピックアップして解説します。
1. 事業継続方針と重要業務の選定
サイバー攻撃を受けた場合、<表1>にある通り、影響が多岐にわたる可能性があるため、すべての業務を同時に本格復旧することは困難です。そのため、止めてはいけない重要業務をあらかじめ選定しておくことが重要となります。
止めてはいけない重要業務は企業によっても異なるため、経営層が中心となって自社にとって守るべき事業や業務の考え方を定めます。業務が止まった場合の影響を、売上やコストだけで考えるのではなく、顧客、取引先、法令・契約、社会的信用、従業員、財務報告など複数の観点を考慮することがポイントになります。
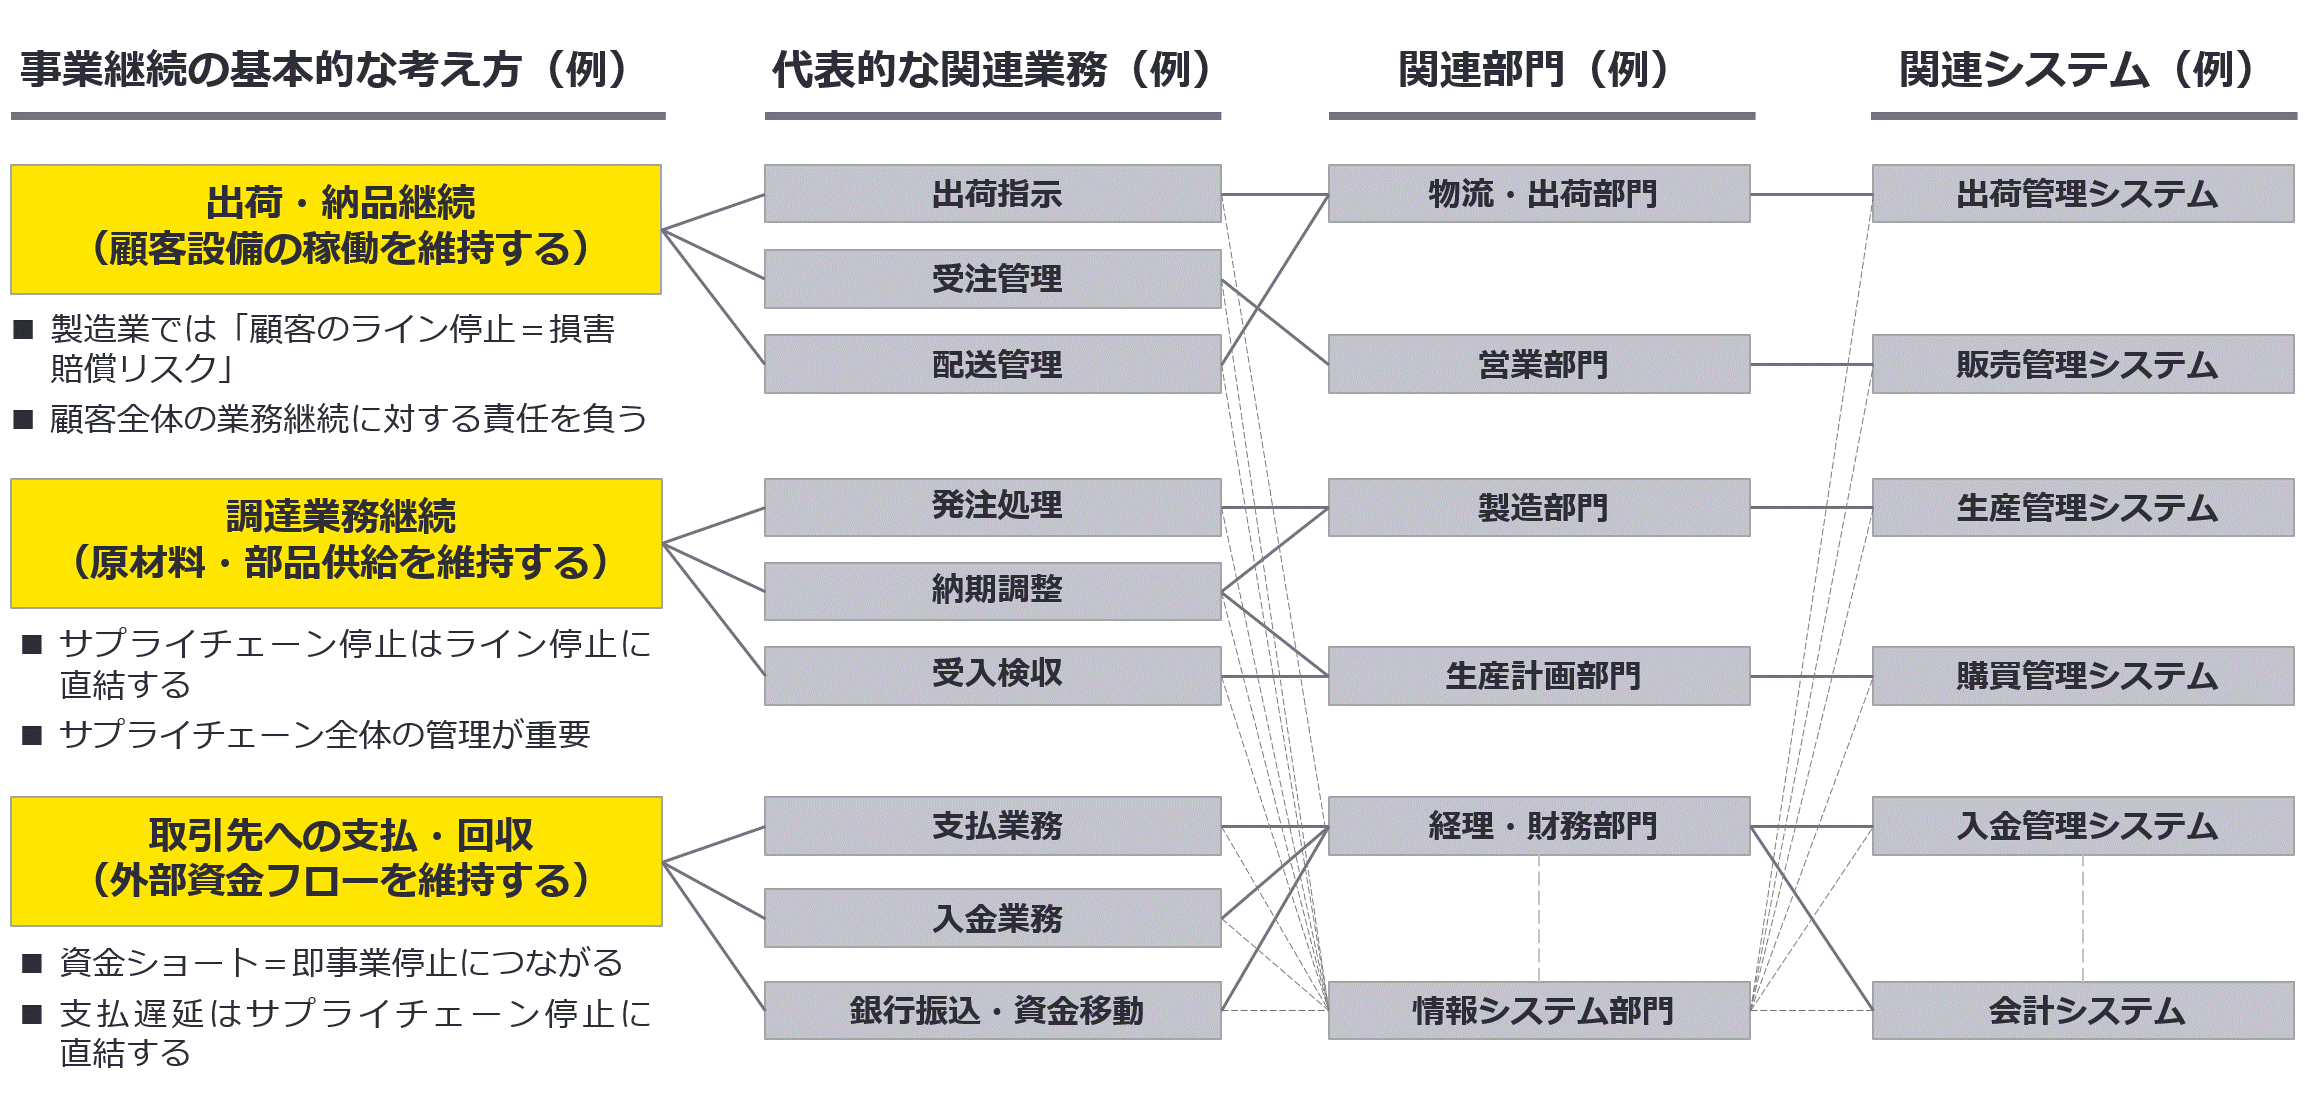
例えば、製造業であれば、顧客への納品が止まることは顧客のライン停止や損害賠償リスクにつながり得ます。取引先への支払いや入金管理が止まれば、資金フローやサプライチェーンに影響が出ます。給与支払いが滞れば、従業員の生活と組織維持に直結します。
このように定められた方針に従って重要業務を選定します。
2. 重要業務に係る部門・システムの整理
次に、1.で選定した各重要業務がどの部門に関連するのか、また当該部門ではどのシステム、どのデータ、どの外部サービス※2を利用して業務が行われているのかを分析します。重要業務がJ-SOX対象の業務プロセスである場合、J-SOXで整備されている業務記述書、フローチャート、RCMが分析の参考になりますが、そのような文書が整備されていない場合は現状の業務プロセスを関連部門の担当者に質問するところから分析をスタートする必要が生じます。
※2 自社がサイバー攻撃を受けていなくても外部サービスが攻撃を受けたことにより当該外部サービスが利用できなくなり、重要業務が継続できなくなる可能性があるため、利用している外部サービスについても整理することが必要。
図2 守るべき業務と関連部門・関連システムのマッピング例
出所:EY作成
3. 代替業務フローの整備
システムや外部サービスが停止したとしても、1.で定めた重要業務は継続していく必要があります。それにはシステムや外部サービスに依存した現在の業務プロセスではなく、それらを利用しない代替的な業務プロセスをあらかじめ整備しておく必要があります。
代替的な業務プロセスとしては、例えば受注や出荷・納品業務はFAXを使用して継続する、ネットワークに接続していないスタンドアロンのPCを使用して在庫管理を継続するといった手段が考えられます。
また、代替的な業務プロセスには内部統制を組み込んでおく必要もあります。代替的な業務プロセスにおいても内部統制が組み込まれていなければ正確かつ網羅的な情報・データを作成することができず、誤った財務諸表が作成されてしまい、取引先とのやり取りにも支障が生じる可能性があります。また、J-SOX上も代替的な内部統制の評価が必要になります。
4. 調査・復旧作業手順の整備
サイバー侵害の場合、どこまで侵害範囲が及んでいるのか一目では把握することができないという特徴があり、専門家による調査が必要になります。専門部隊が社内にある場合は調査の手順を整備しておく必要がありますが、社内にない場合においては外部の専門家に依頼する手順を整備しておかなければなりません。調査の手順が整備されていなければ、侵害範囲の特定や原因分析ができず、それによって再発するリスクやデータ汚染のリスクに対応できないため、復旧可否の判断ができなくなります。
また、復旧に関しては、システムと業務両面での手順整備が必要となります。システム復旧に関してはIT-BCPとして別途手順を整理されているケースもあると思いますが、サイバー攻撃を想定していなければ上記の調査手順とセットで見直しされることを推奨します。
Ⅴ おわりに
サイバーリスクは、専門家だけが扱う難しいテーマではありません。事業を守るための経営課題であり、顧客、取引先、従業員、社会に対する責任の問題でもあります。フロンティアAIの進展により、攻撃の高速化・大規模化が進む可能性がある今、企業に求められるのは、完璧な防御を約束することではなく、有事にも迷わず動ける状態を平時につくっておくことです。
サイバーBCPは、情報システム部門、事業部門、管理部門、経営層が同じ前提で議論し、優先順位を決め、有事に行動するための計画です。攻撃を受けないための備えと、攻撃を受けても会社を止めないための備え。その両方をつなぐ取組みとして、サイバーBCPを策定する必要性が高まっていると考えます。
関連記事
EY Finance Summit 2026 未来を創るファイナンスを考える ~Future of Finance~
― 戦略的CFOが導く、経営変革の新時代 開催レポート
サマリー
サイバー攻撃は事業継続を脅かす経営課題であり、自然災害を想定したBCPでは対応不十分です。重要業務の特定、代替業務フロー、調査・復旧手順を整備したサイバーBCPの策定が不可欠です。
関連記事
EY Finance Summit 2026:未来を創るファイナンスを考える ~Future of Finance~
「EY Finance Summit 2026」では、「戦略的CFOが導く経営変革の新時代」をテーマに、企業価値創造を支えるファイナンス部門の進化について多面的な議論が行われました。企業の成長とレジリエンスを支える“攻めのファイナンス”をいかに実現するか。本レポートでは、当日の講演・ディスカッションの内容をもとに、その様子をご紹介します。
EYの関連サービス
-
EYのチームは監査、検証、認証、評価する各種業務の提供により、企業のテクノロジー導入と利用から生じるリスクを特定し、その理解、評価、管理、軽減を支援しています。
続きを読む -
組織が変革の加速とサイバーセキュリティの強化を同時に実現させる方法について、詳細をご覧ください。
続きを読む -
技術の急速な進歩は、サイバー脅威の指数関数的な増加と相まって、技術インフラへのリスクエクスポージャーを増大させています。近年では、サイバーセキュリティインシデントによって生産設備が停止し、ビジネスの継続が困難になる事象や、決算をつかさどるシステムが停止し、決算遅延やその他会計数値に直接的な影響を与えるような事象も複数発生しています。また、従業員や部外者による不正アクセスや不注意による情報漏えい等も依然としてビジネスにおける脅威となっています。
続きを読む
情報センサー
EYのプロフェッショナルが、国内外の会計、税務、アドバイザリーなど企業の経営や実務に役立つトピックを解説します。